

Nutzer-Identifier gibt es nur bei Completion-Modellen, im Katalog und in der manuellen Einrichtung. Die Wizard-Schritte für Bild und Embedding enthalten das Feld nicht.
Voraussetzungen
- Admin-Zugang zu deinem Langdock Workspace
- Ein LiteLLM-Proxy, der über HTTPS erreichbar ist
- Der Modell-Alias aus deiner LiteLLM-Konfiguration
- Ein API-Key, falls dein Proxy Authentifizierung verlangt
LiteLLM verbinden
1. Wizard öffnen
Gehe zu Workspace-Einstellungen -> Modelle und klicke auf Eigenes Modell hinzufügen.
2. Katalog oder manuell
Wähle ein Completion-Modell aus dem Katalog, wenn LiteLLM ein Modell ausliefert, das Langdock schon mitbringt. Sonst klicke auf manuell einrichten.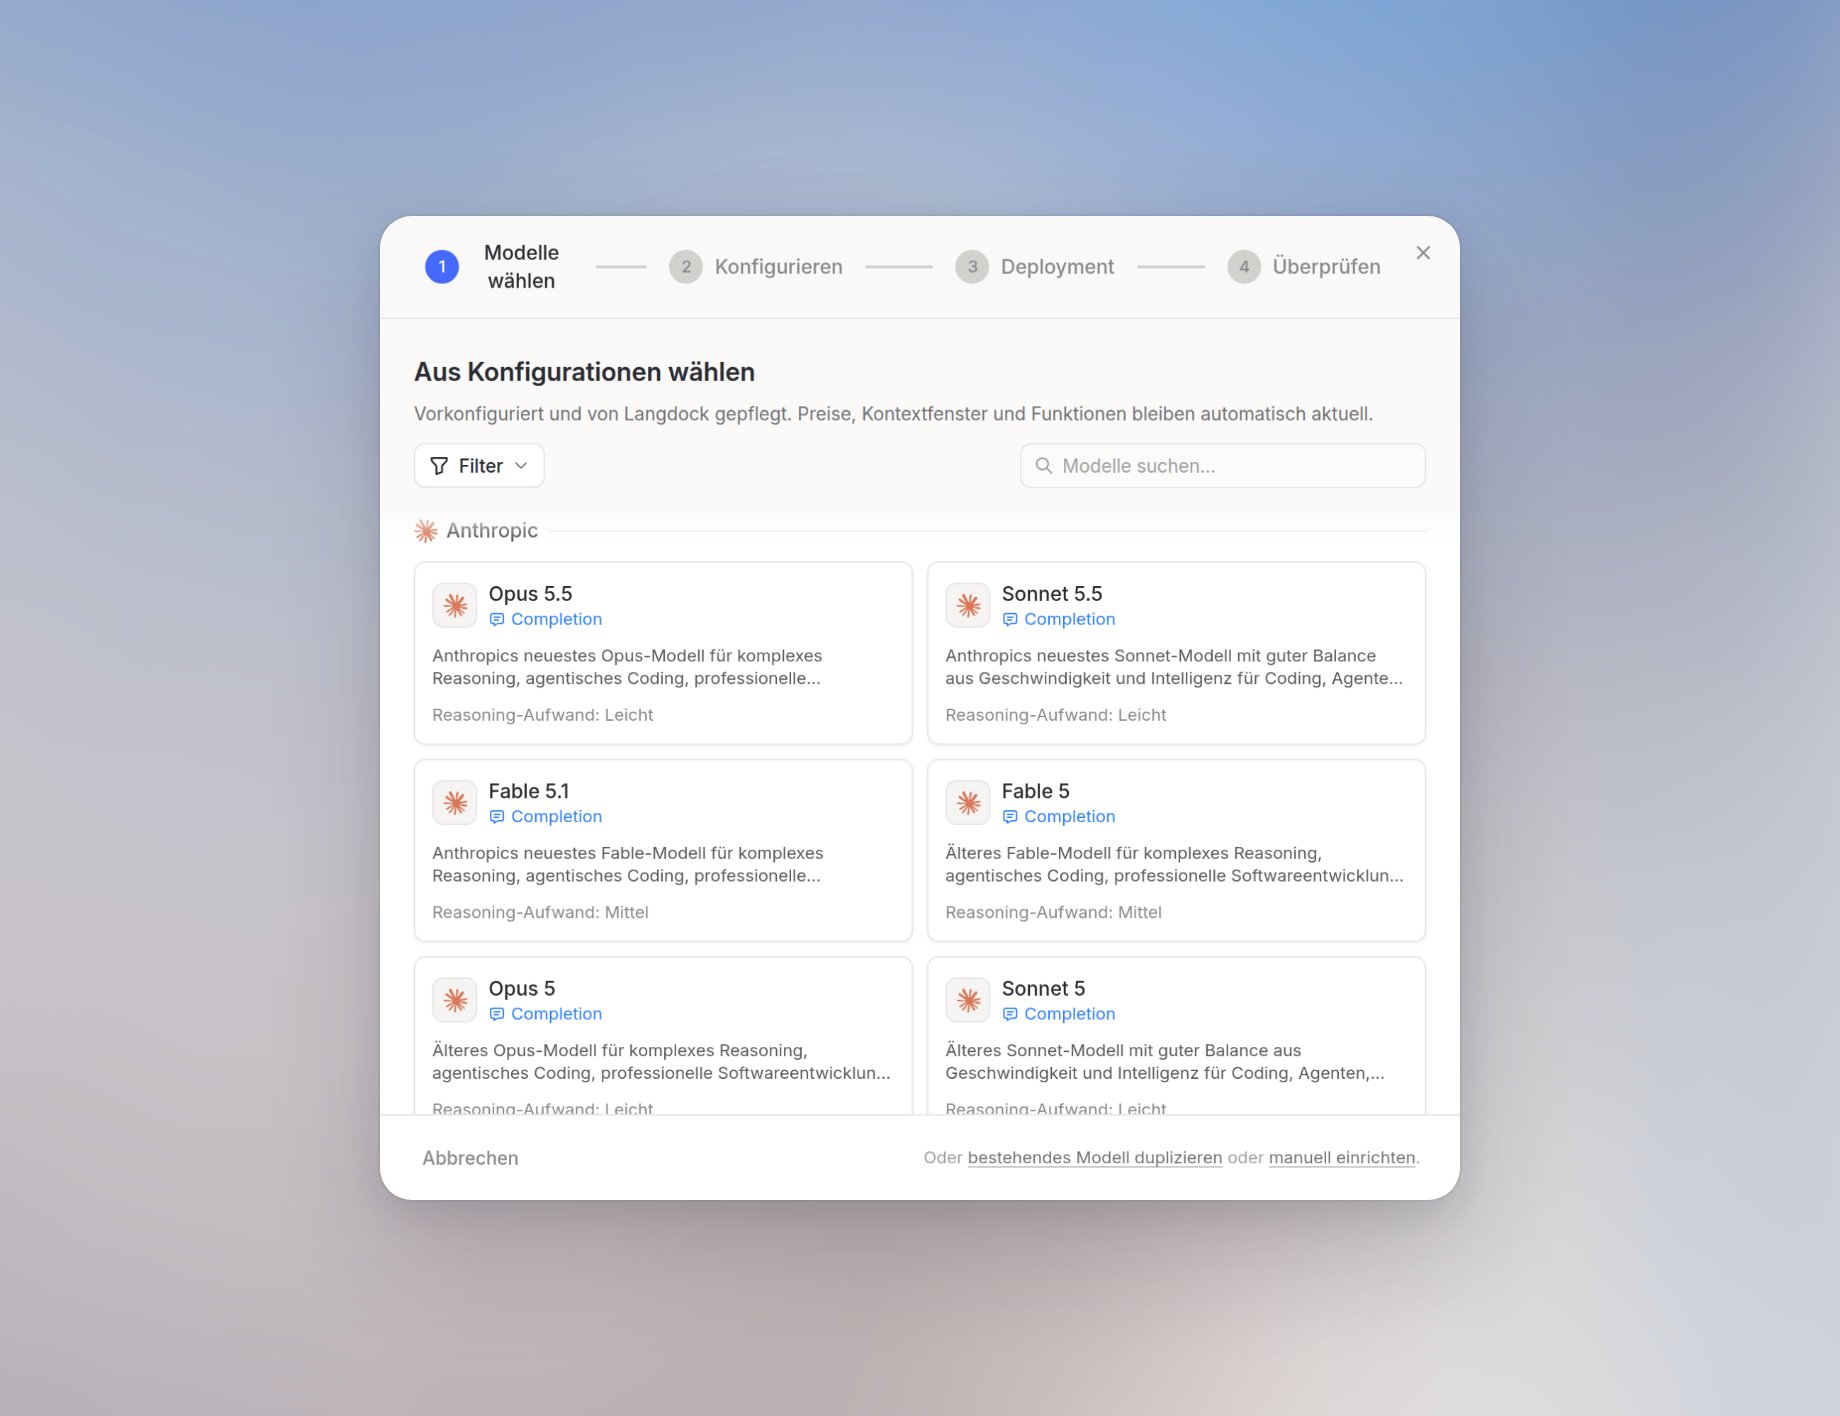
3. Nutzer-Identifier setzen
Öffne unter Konfigurieren den Bereich Erweitert und setze Nutzer-Identifier. Wähle Microsoft UPN, wenn LiteLLM-Kunden über Microsoft-Login laufen.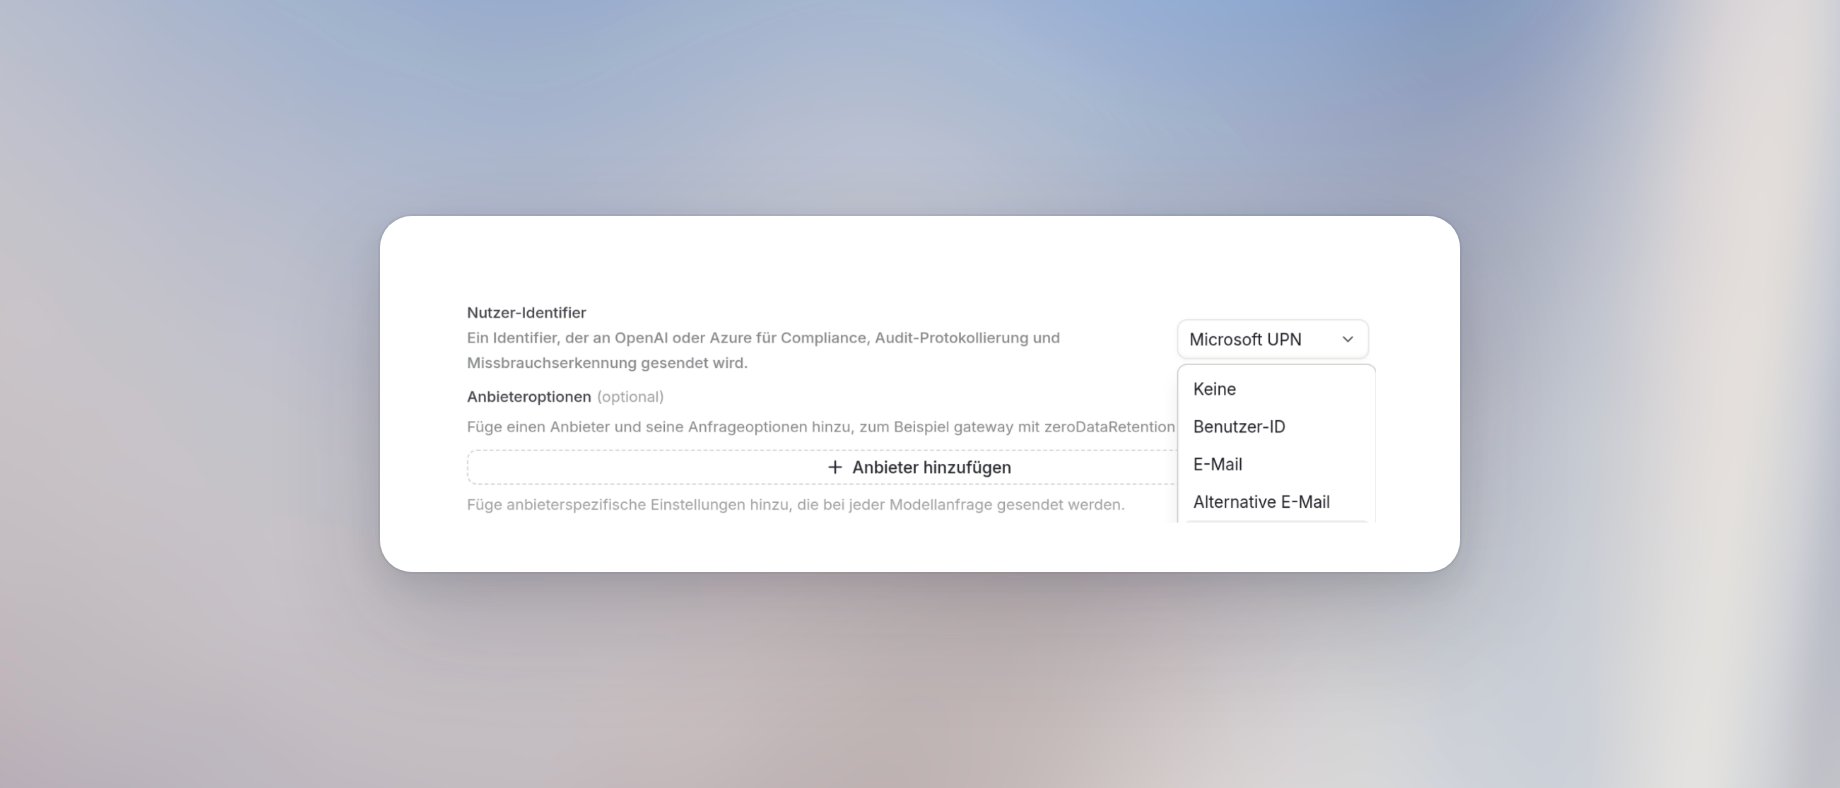
4. LiteLLM-Key anlegen
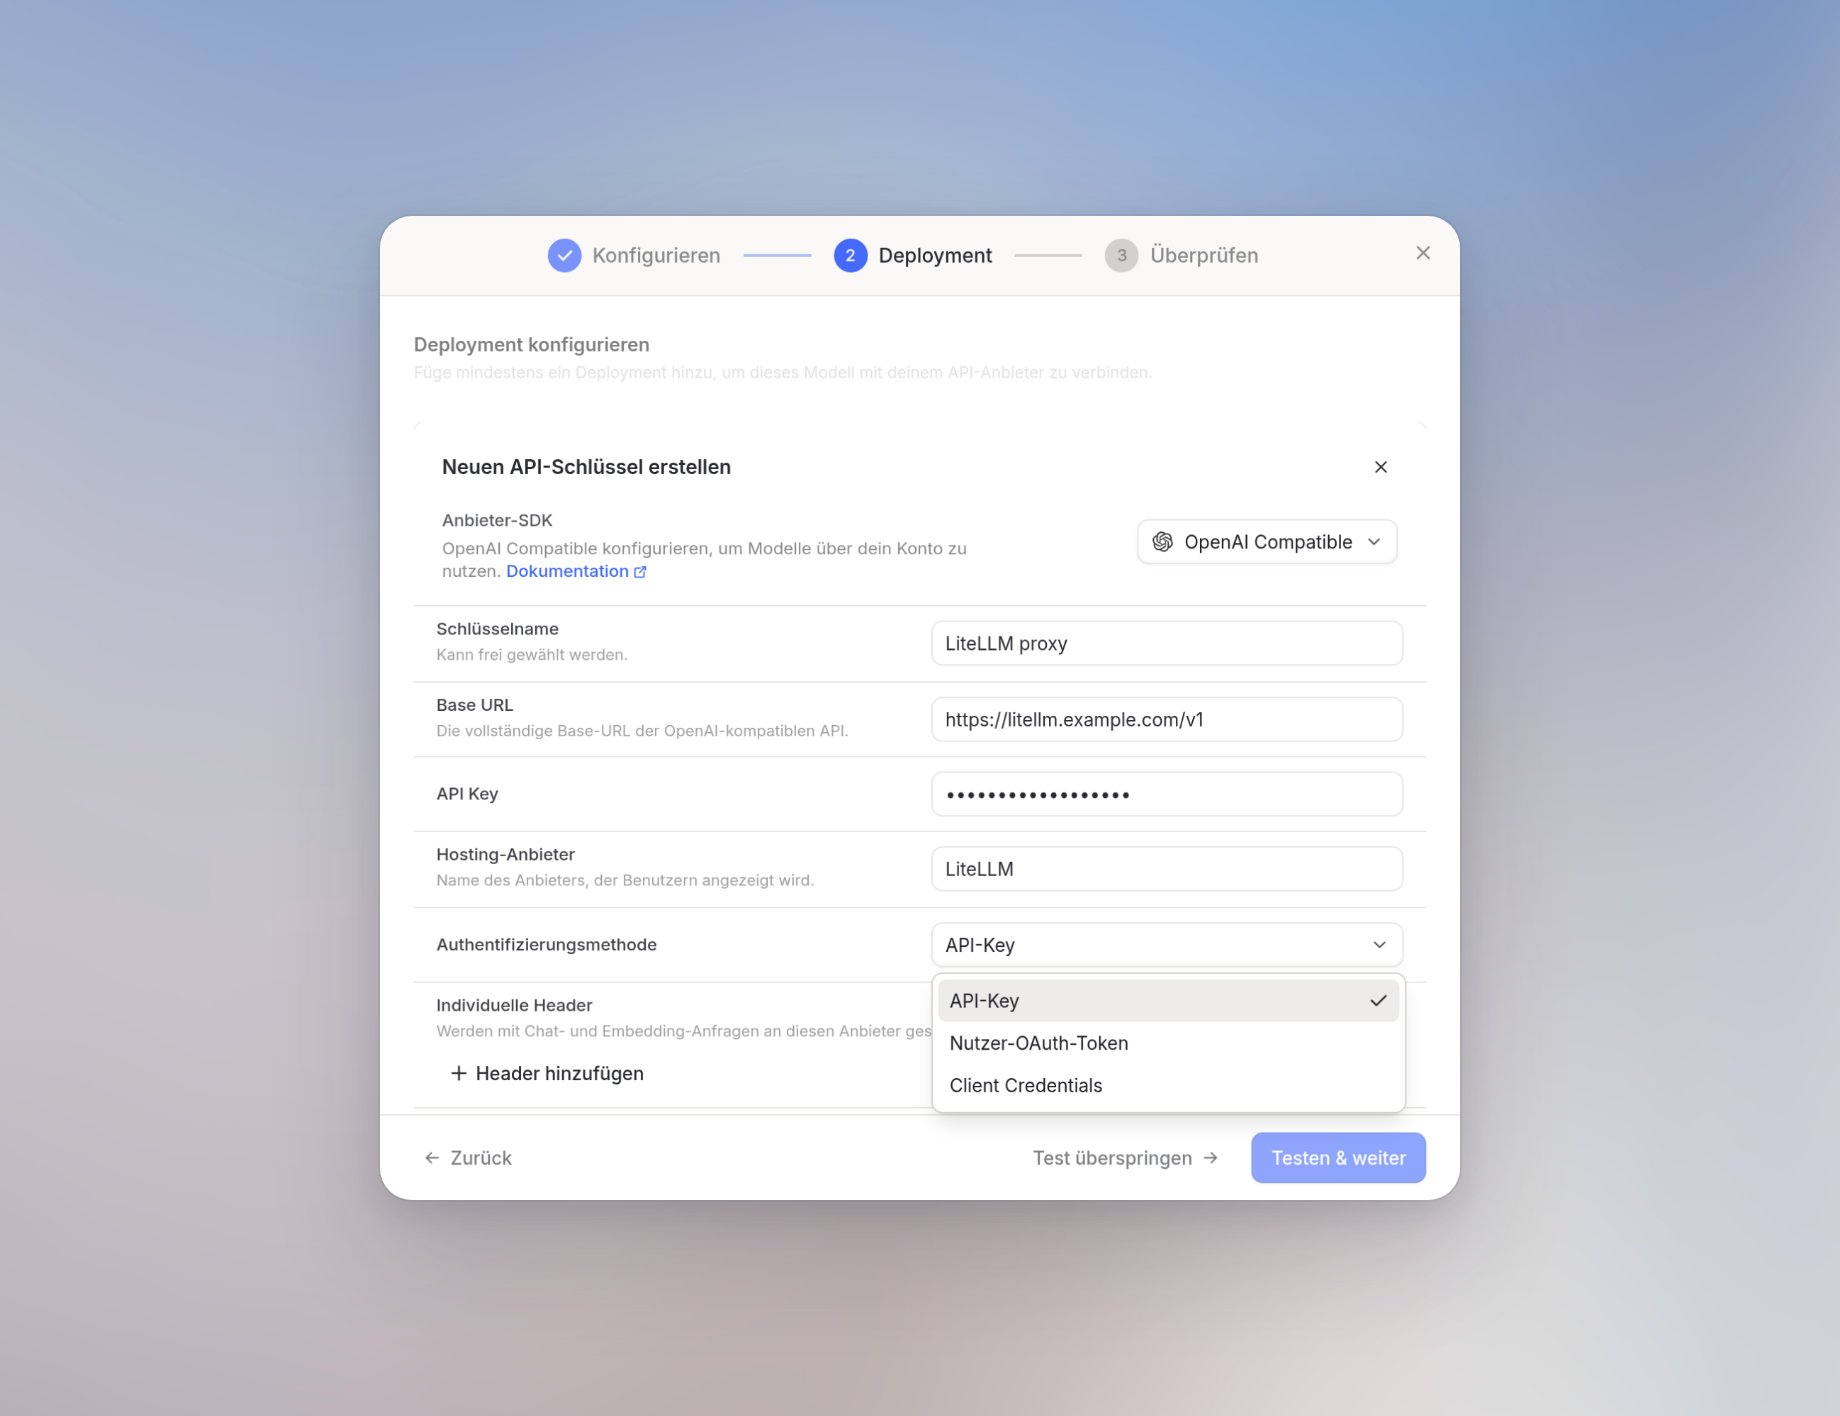
Klicke unter Deployment auf Neuer Schlüssel. Setze Anbieter-SDK auf OpenAI Compatible, Base URL auf deinen Proxy (zum Beispielhttps://litellm.example.com/v1), API Key auf den Proxy-Key und Hosting-Anbieter auf einen Namen, den dein Team erkennt.
- Cloud
- Dedicated
In der Cloud gibt es Authentifizierungsmethode nicht. Der Proxy-Key reicht.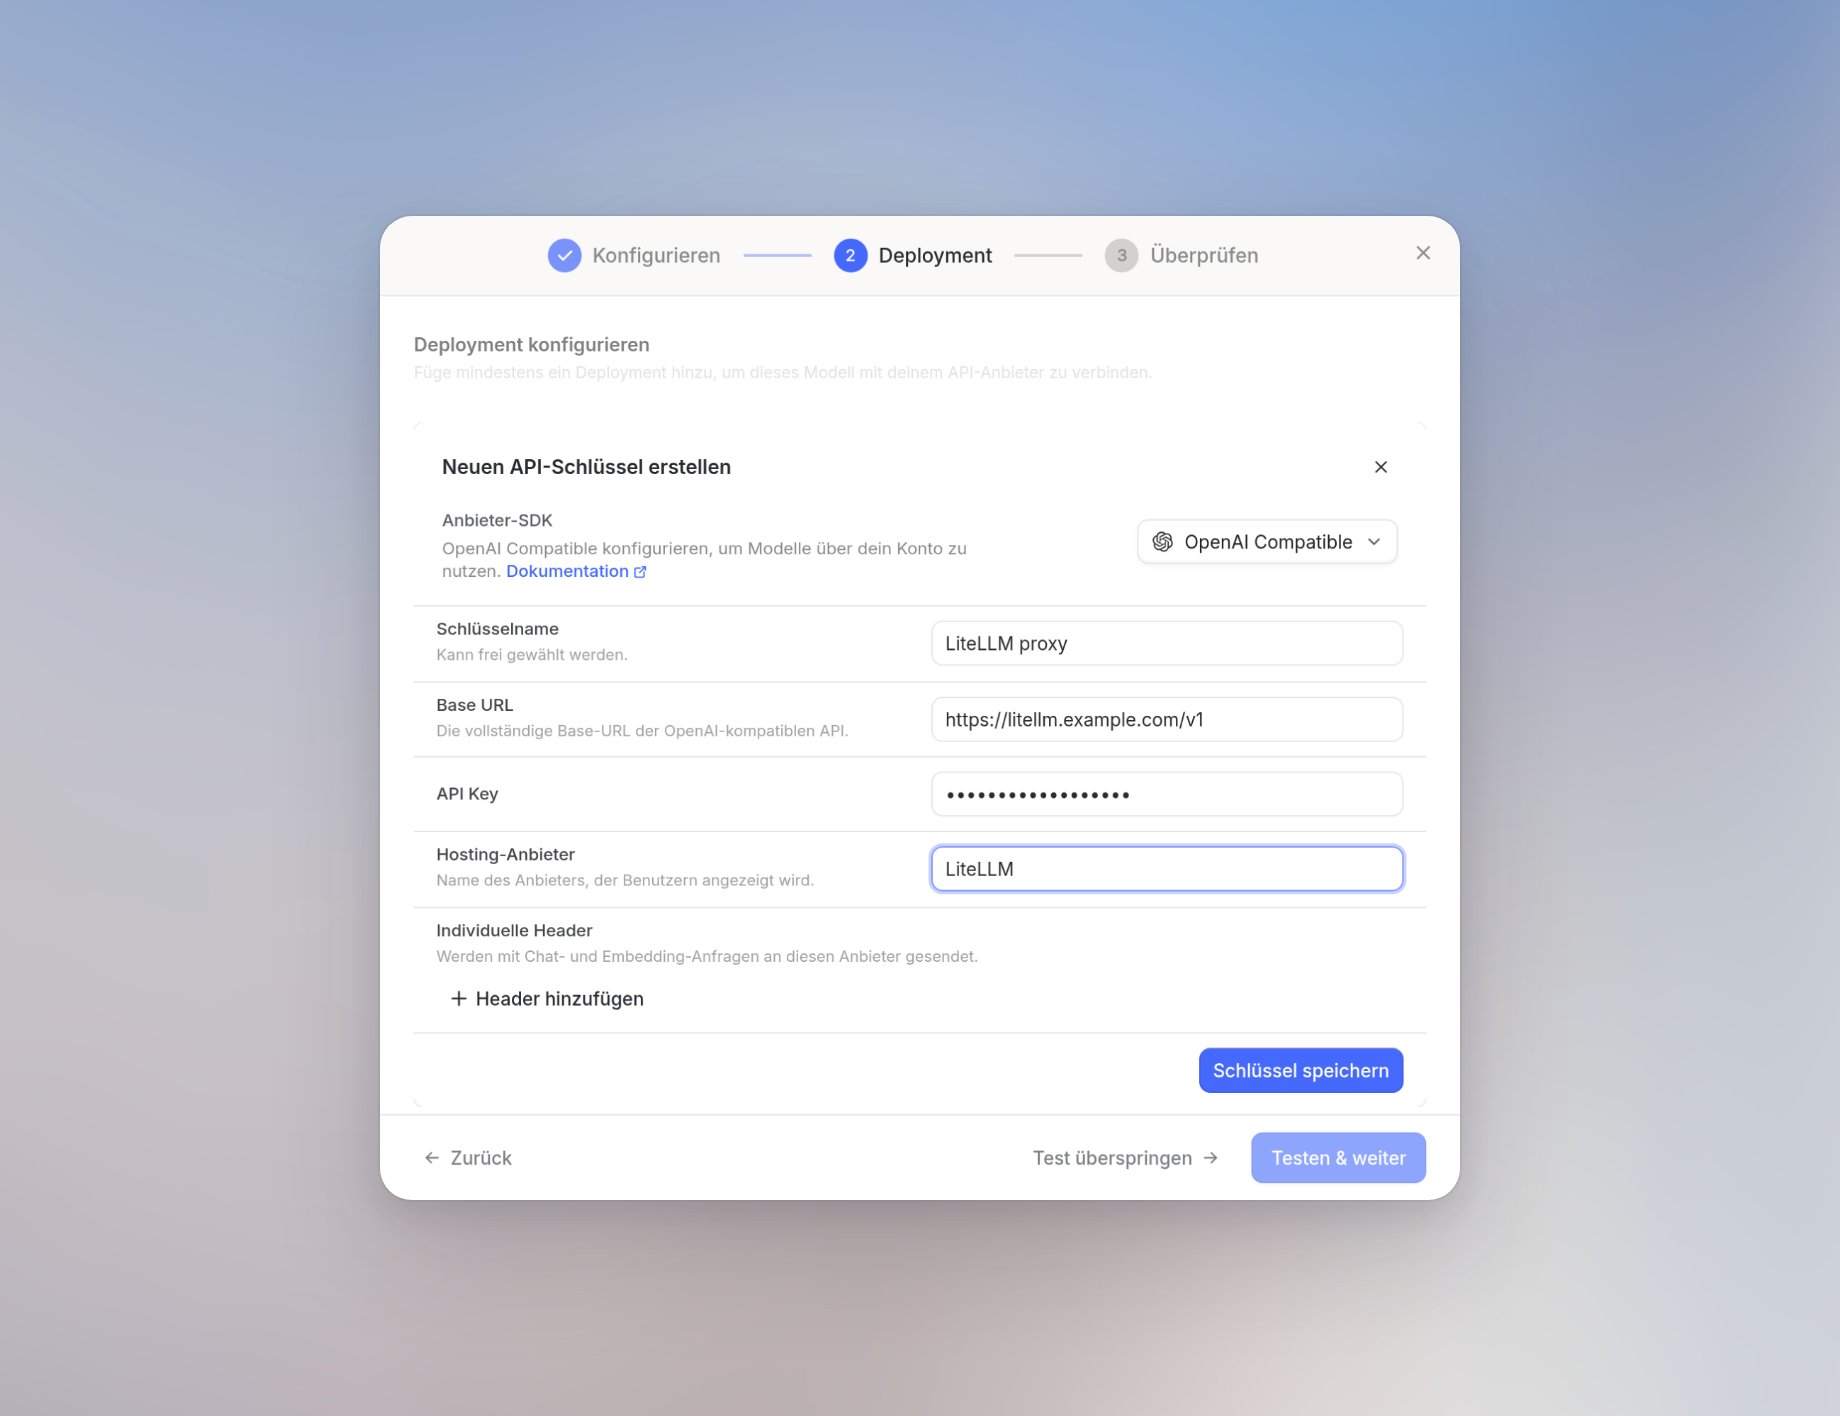
model_name in LiteLLM.
Individuelle Header am Model Key sind fester Text. Sie können keinen Platzhalter pro Nutzer enthalten. Sende
x-litellm-end-user-id nicht auf diesem Weg.5. Modell speichern
Prüfe unter Überprüfen das Deployment und dass Nutzer-Identifier gesetzt ist. Klicke auf Modell speichern.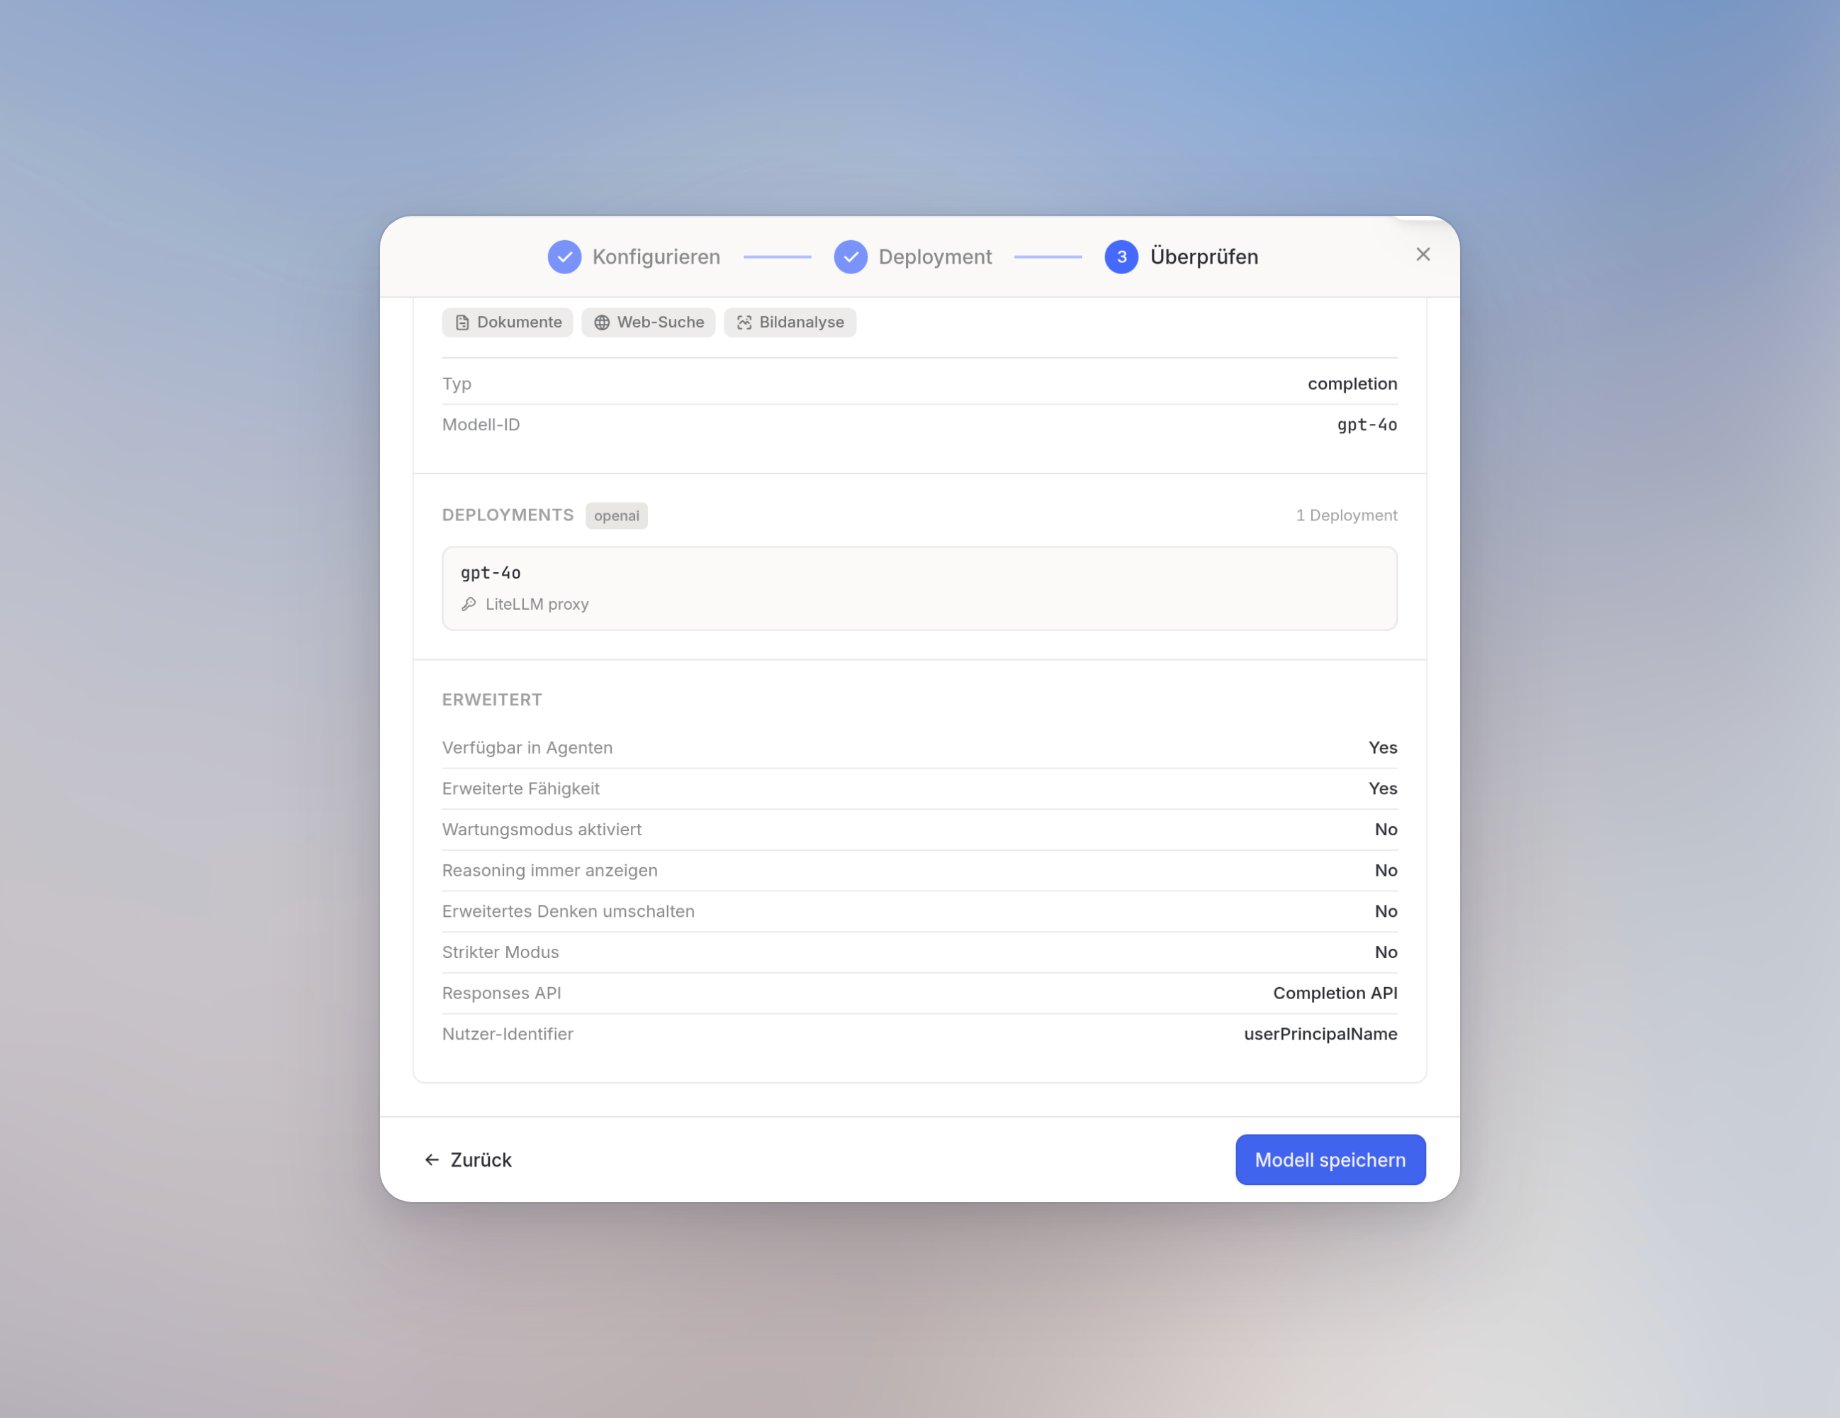
Nutzer-Identifier wählen
Microsoft UPN ist die richtige Wahl, wenn LiteLLM-Kunden über Microsoft-Login zugeordnet werden. Langdock speichert den Wert bei der Microsoft-Anmeldung. Andere Login-Methoden können den UPN leer lassen.
Identifier in LiteLLM zuordnen
Der Header heißt immerx-user-id. Du kannst den Namen nicht ändern.
Wenn das Modell das OpenAI- oder Azure-SDK nutzt, sendet Langdock zusätzlich das Feld user im Request-Body, sobald der Identifier nicht leer ist. LiteLLM behandelt dieses Body-Feld ohne Extra-Konfiguration als Customer-ID.
Über OpenAI Compatible kommt nur der Header. Trage das Mapping in der LiteLLM-config.yaml ein:
validate_end_user_id_in_db aktiv ist, wird der Identifier nur akzeptiert, wenn er bereits zu einem LiteLLM-Customer oder zur ID oder E-Mail eines internen Users passt. Lege diese Customer-Einträge in LiteLLM an, bevor du dich auf diese Einstellung verlässt.
Grenzen
- Jedes Completion-Modell sendet einen Identifier. Du kannst nicht zwei Felder gleichzeitig senden.
- Leere
x-user-id-Werte (fehlender UPN oder fehlende alternative E-Mail) enthalten den Header trotzdem. Wie LiteLLM eine leere Customer-ID behandelt, hängt von deinem Proxy ab. - Das ersetzt keine Gateway-Tokens pro Nutzer. Zuordnung und tokenbasierte Authentifizierung sind getrennt.