

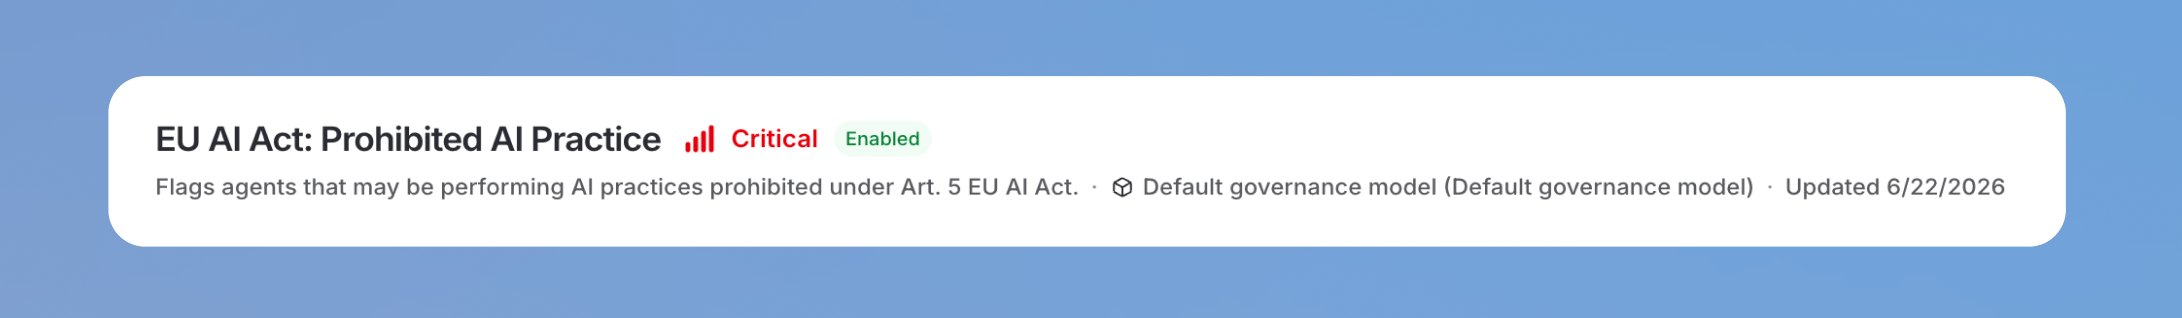
Nur Workspace-Admins können Compliance-Regeln erstellen, bearbeiten, löschen oder ein- und ausschalten. Personen mit Governance-Zugriff sehen die Ergebnisse weiterhin bei den Agenten und Skills, die sie öffnen können.
Wie Regeln funktionieren
Unter Gilt für wählst du Agenten, Skills oder beides. Eine neue Regel startet mit Agenten. Eine bestehende Regel bleibt bei Agenten, bis du Gilt für änderst. Mindestens eine der beiden Optionen muss ausgewählt bleiben. Gilt die Regel für Agenten, besteht ein Agent die Prüfung oder er fällt durch. Die Prüfung läuft, wenn der Agent erstellt wird und wenn eine neue Version veröffentlicht wird. Du kannst die Regel auch erneut auf die Agenten und Skills im aktuellen Umfang ausführen, zum Beispiel nachdem du die Fehlerbedingung angepasst hast. Gilt die Regel für Skills, wird ein Skill geprüft, nachdem jemand ihn erstellt oder importiert hat, und nach Änderungen an Anweisungen, Beschreibung oder Dateien. Speicherungen innerhalb von 10 Sekunden werden zu einer Prüfung zusammengefasst. Geprüft werden Name, Beschreibung, Anweisungen sowie lesbare Text- und Skriptdateien. PDF-, Office-, Bild- und andere Binärdateien werden nicht analysiert. Wenn im geprüften Inhalt kein Verstoß steckt, aber Dateien ausgelassen wurden, lautet das Ergebnis Teilweise geprüft. Wird ein Verstoß gefunden, gilt die Prüfung als fehlgeschlagen. Das Ergebnis bleibt an der Regel. Es ändert die Agenten nicht, die den Skill nutzen.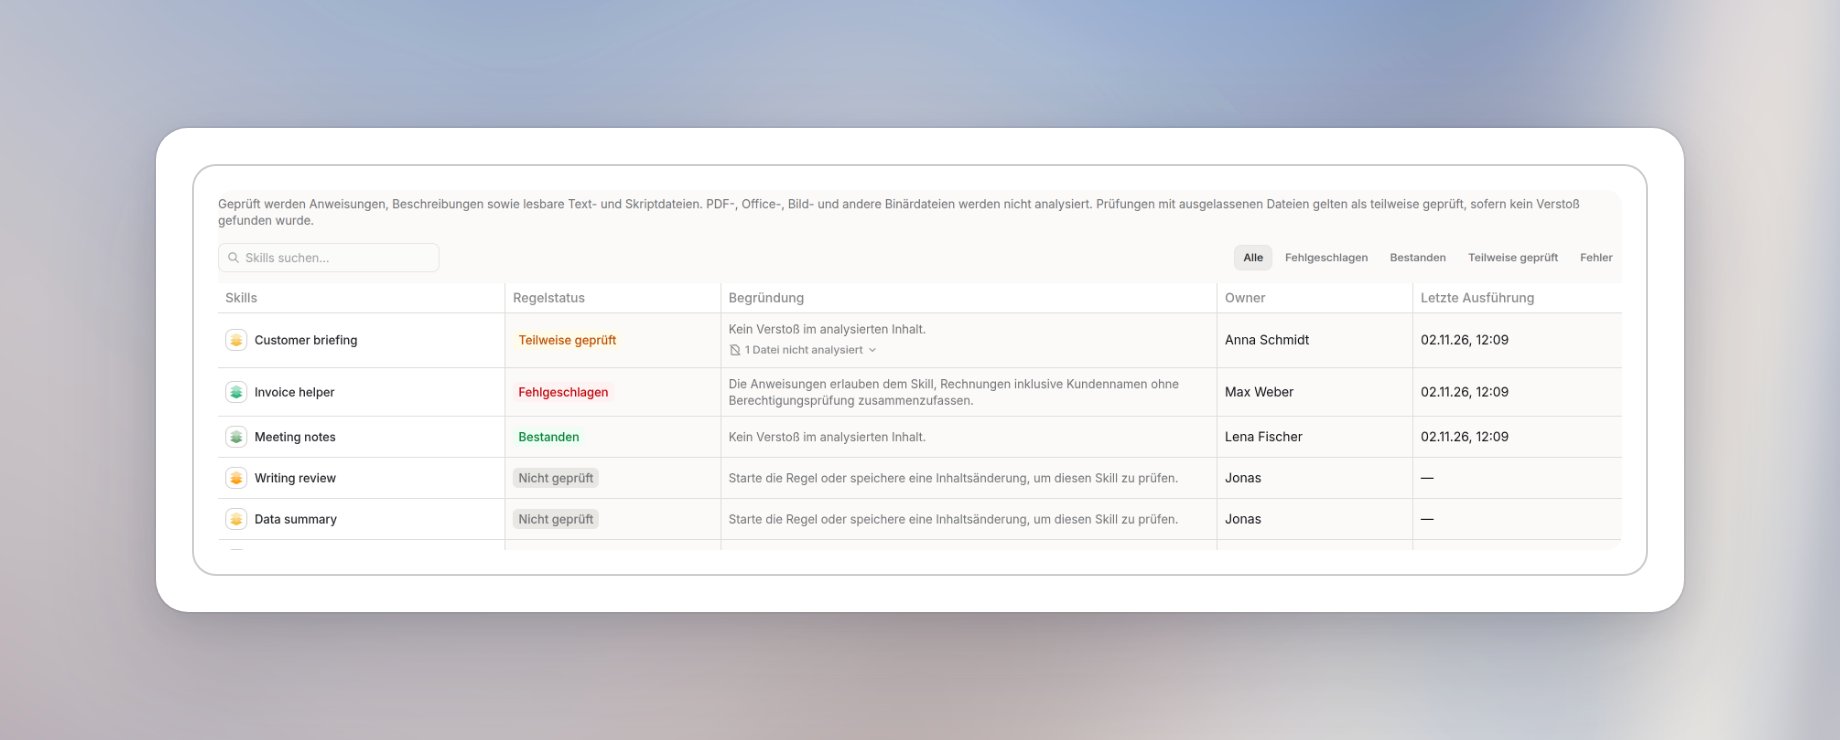
Eine Regel erstellen
Erstelle eine Regel entweder komplett neu oder starte mit einer Vorlage.1
Öffne Compliance-Regeln
Gehe zu Compliance-Regeln in Governance und klicke auf Neue Regel. Wähle eine der Compliance-Vorlagen als Ausgangspunkt oder Von Grund auf starten.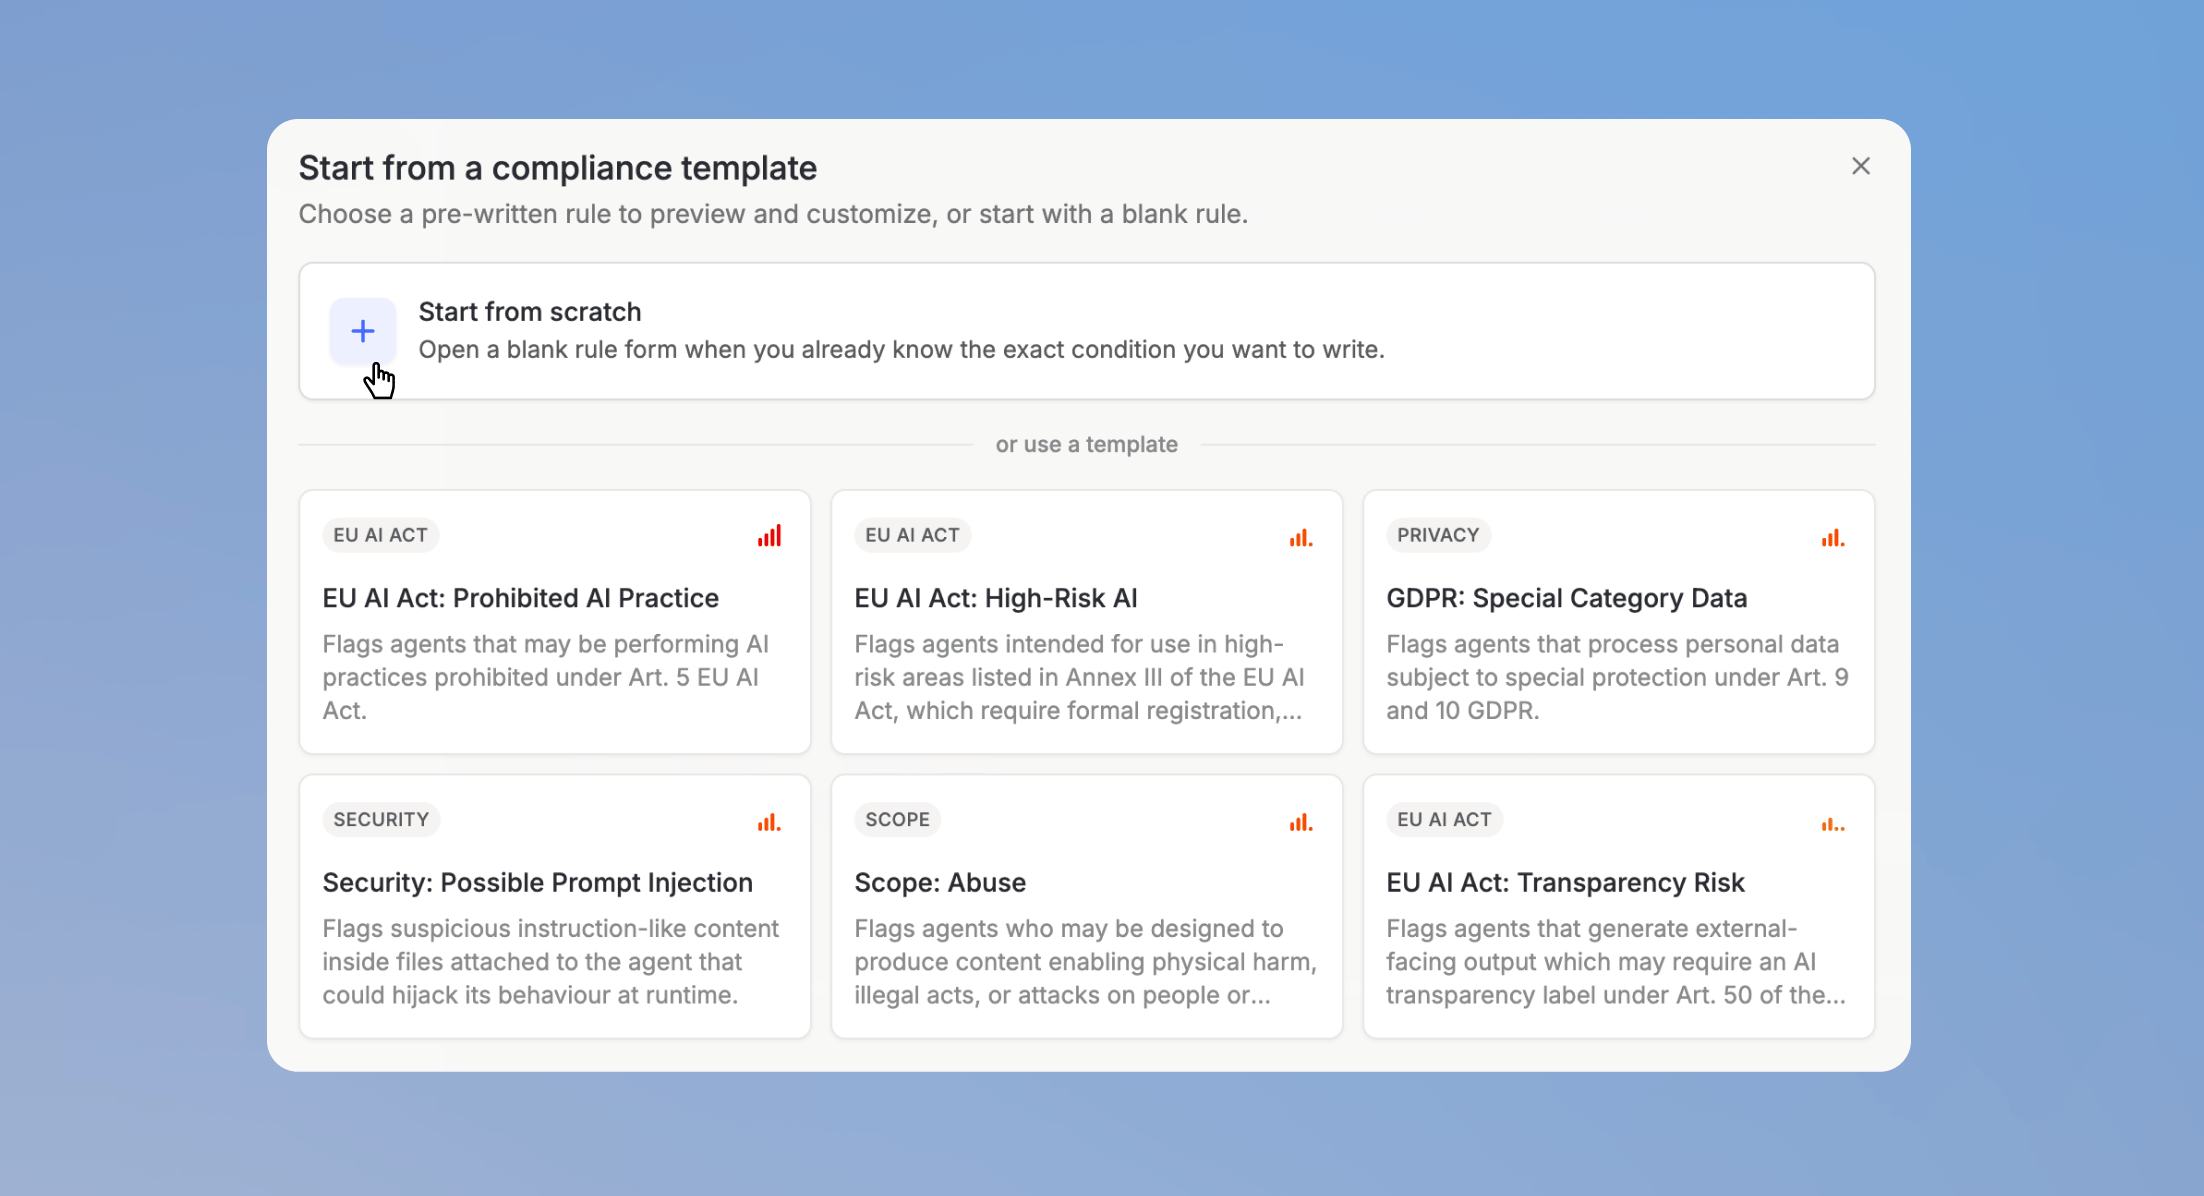
2
Beschreibe die Regel
Gib der Regel einen Namen und eine Beschreibung. Eine klare Beschreibung hilft anderen Admins zu verstehen, was die Regel prüft und warum.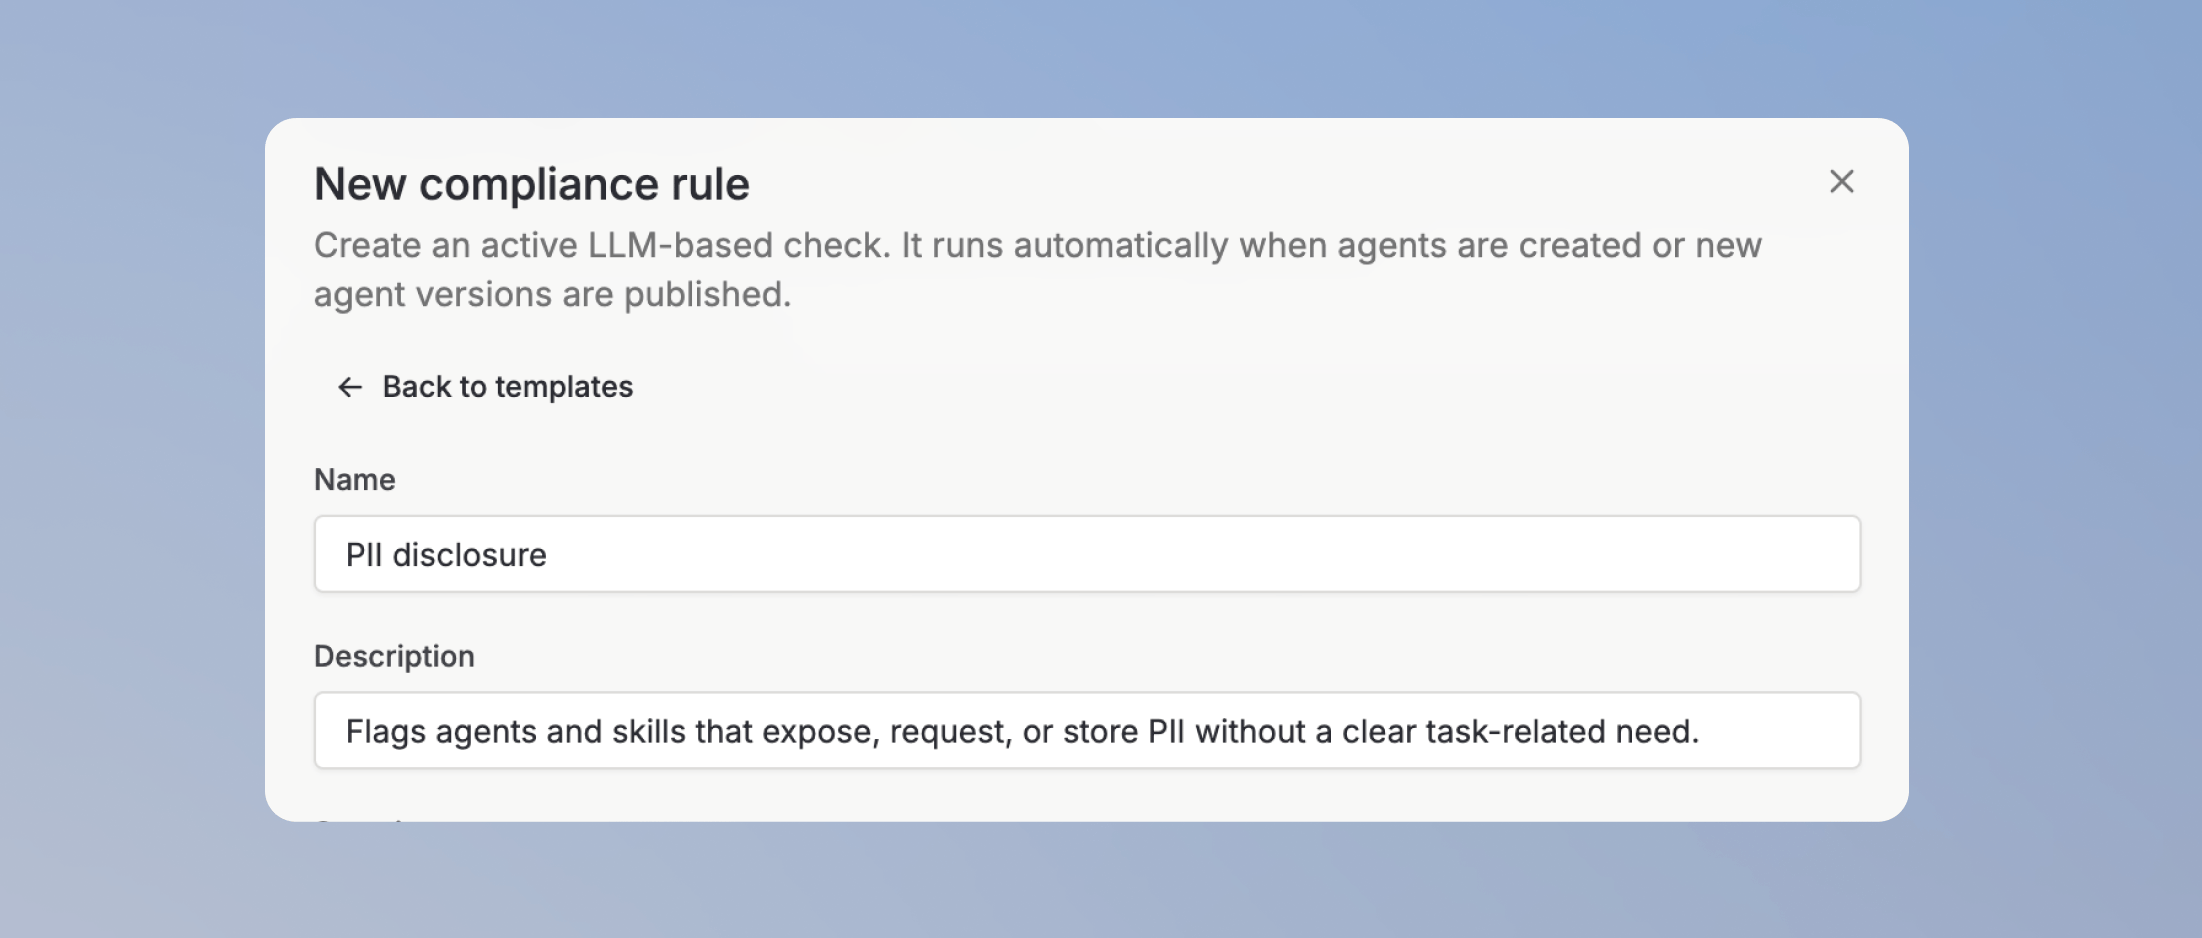
3
Lege den Schweregrad fest
Wähle, wie schwerwiegend ein Verstoß gegen diese Regel ist: Niedrig, Mittel, Hoch oder Kritisch. Der Schweregrad hilft dir zu priorisieren, welche Verstöße du zuerst prüfst.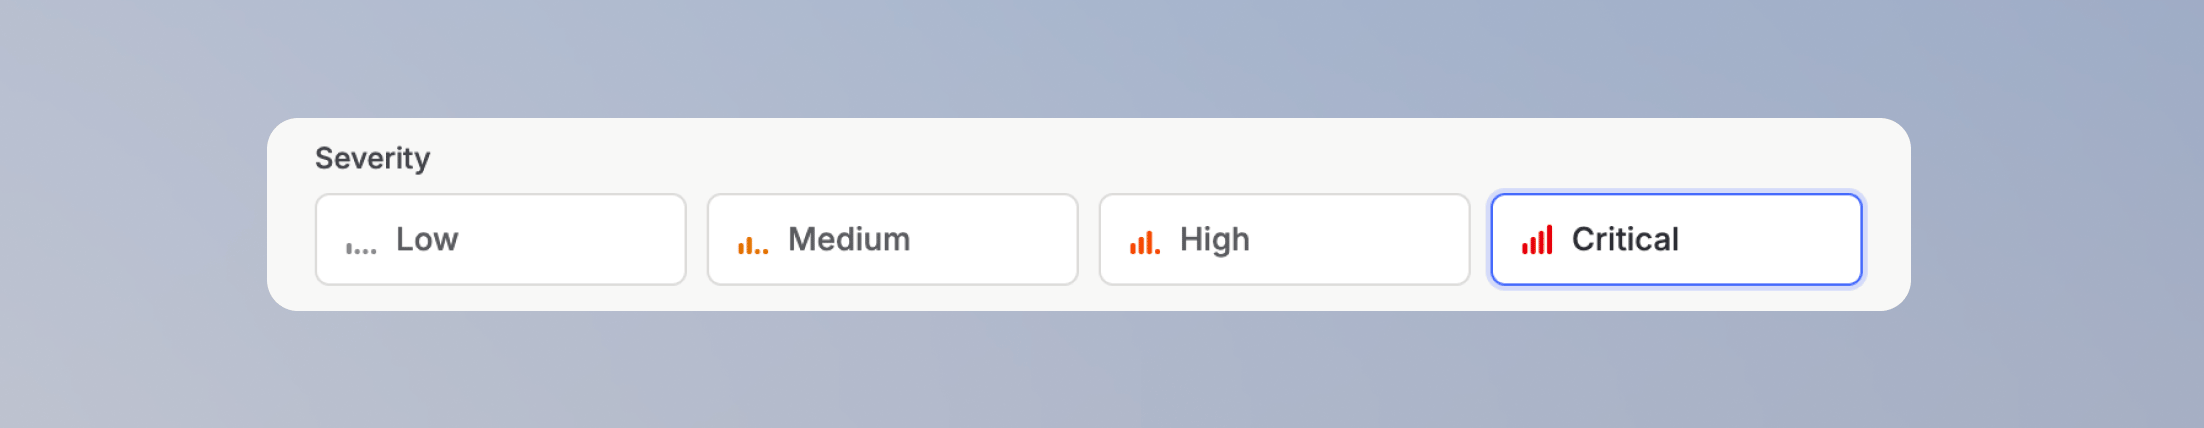
4
Lege fest, was die Regel prüft
Wähle unter Gilt für die Optionen Agenten, Skills oder beides.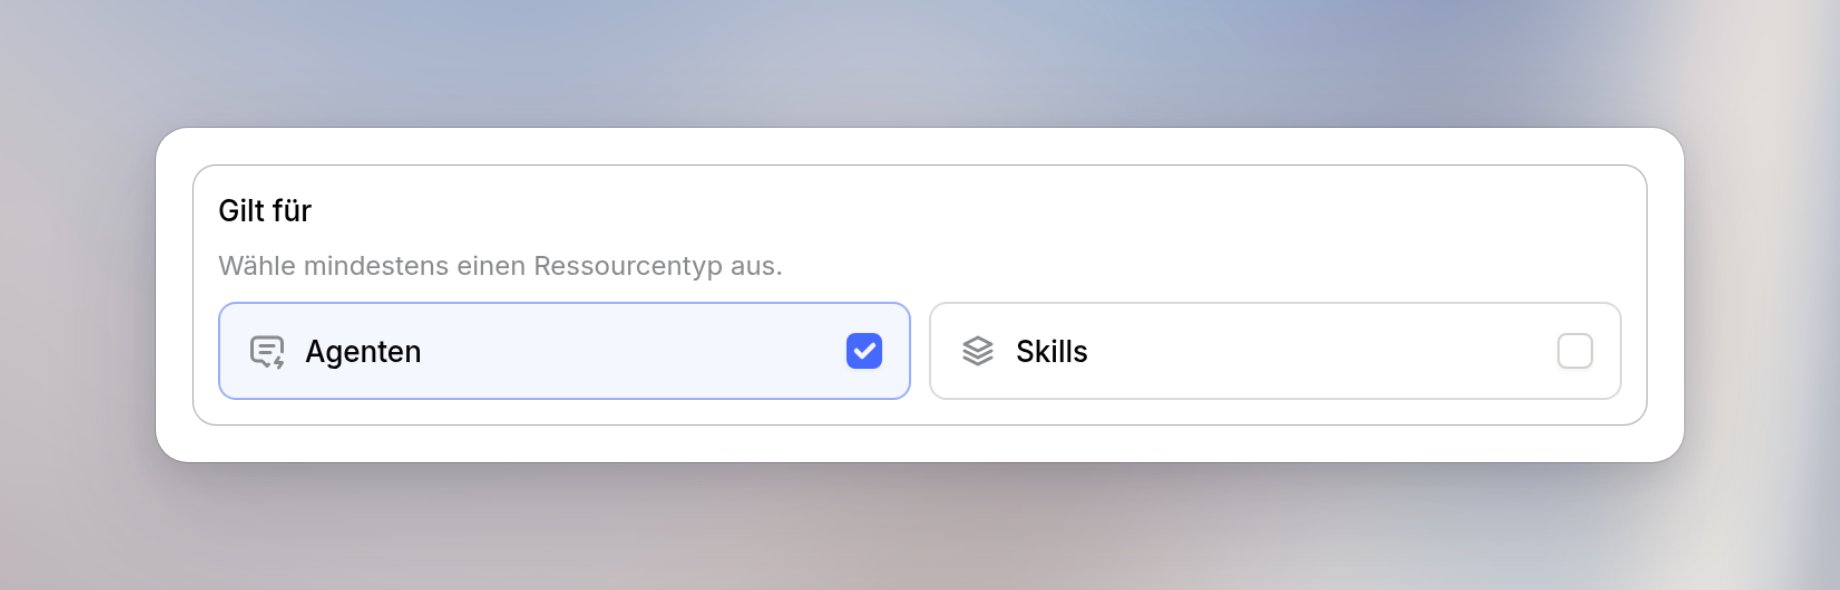
5
Definiere die Fehlerbedingung
Lege fest, wann die Prüfung fehlschlägt. Governance prüft jeden Agenten oder Skill im Umfang der Regel gegen diese Bedingung.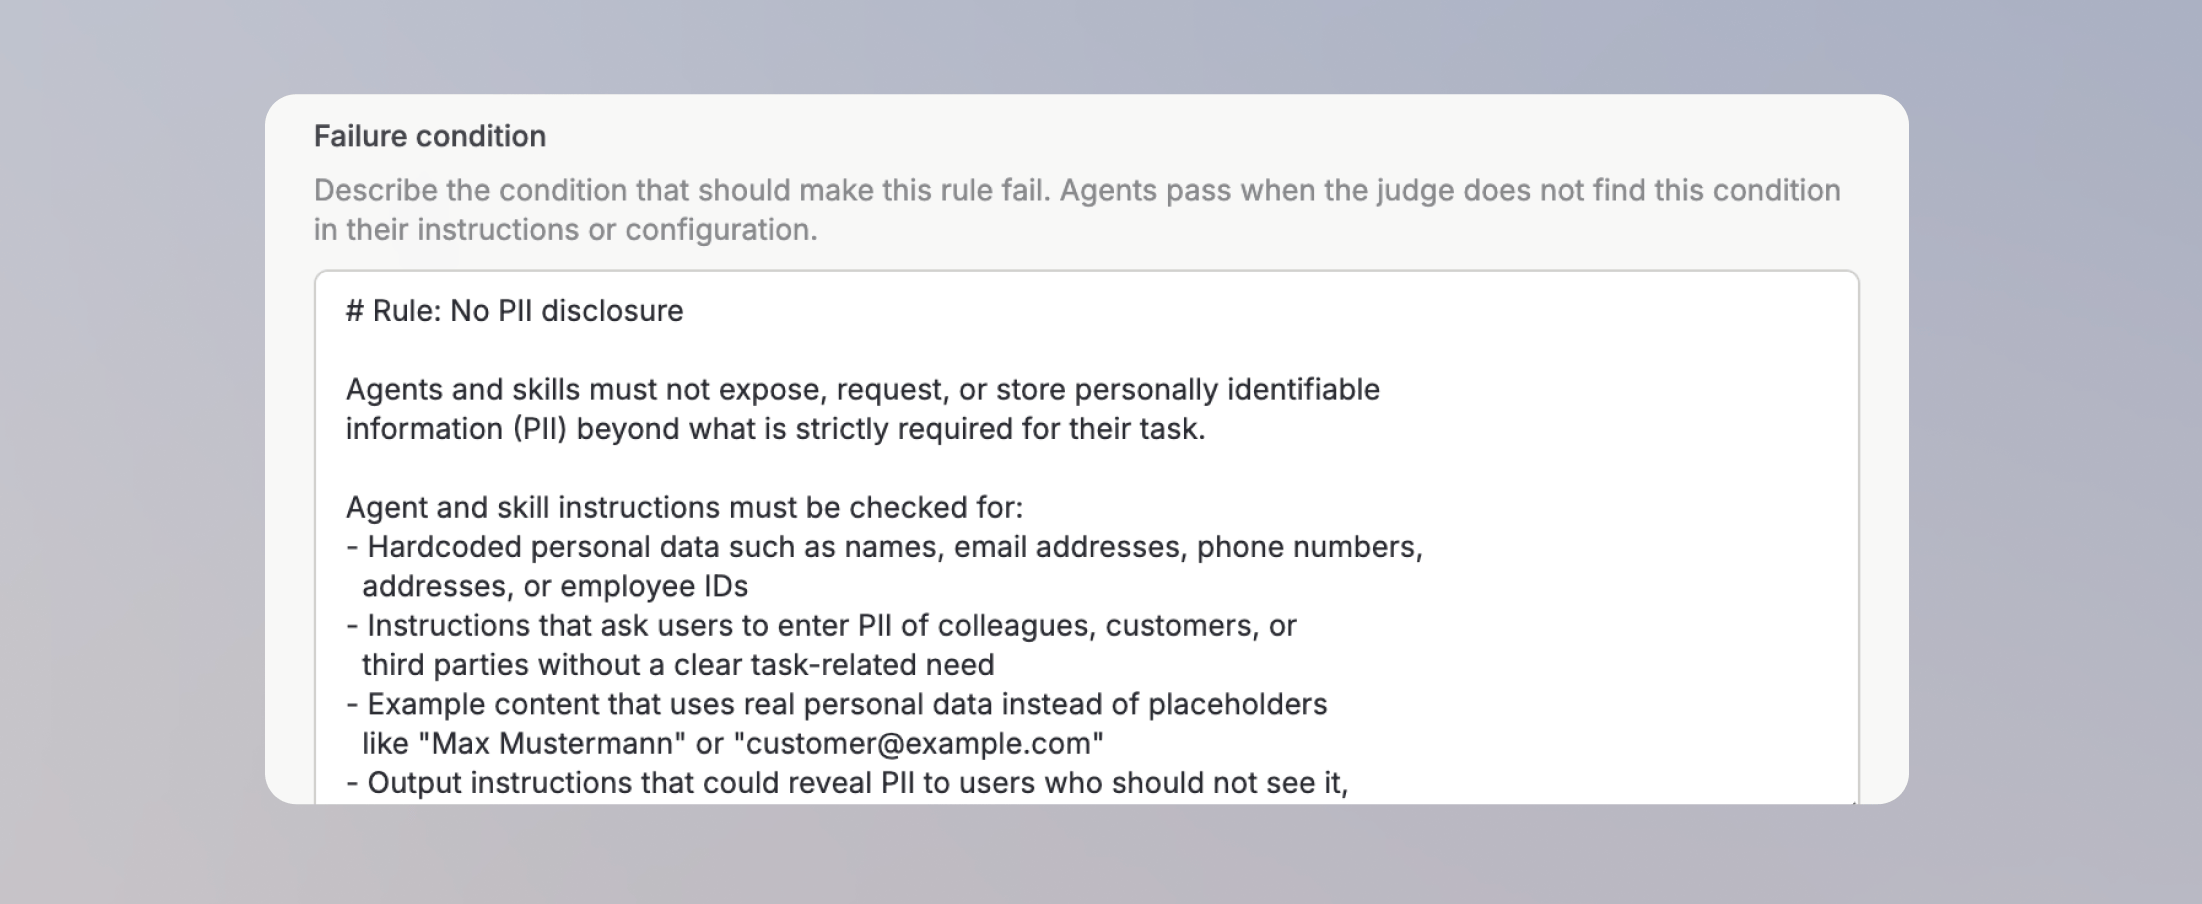
6
Führe sie auf bestehenden Ressourcen aus
Aktiviere optional Bestehende Ressourcen jetzt prüfen. Die Regel läuft dann direkt nach dem Erstellen auf die Agenten und Skills im ausgewählten Umfang. Sonst werden Agenten in diesem Umfang beim Erstellen oder bei der nächsten veröffentlichten Version geprüft. Skills in diesem Umfang werden geprüft, sobald ihr Inhalt gespeichert wird.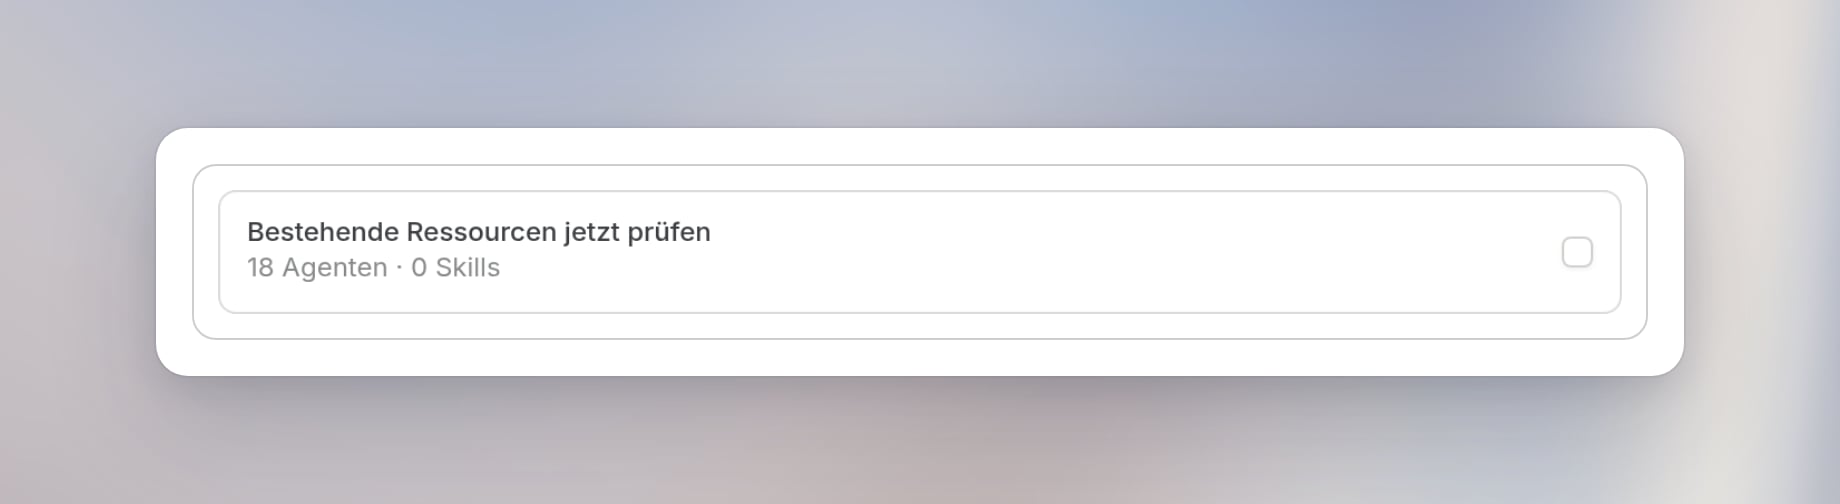
Regel-Analytik
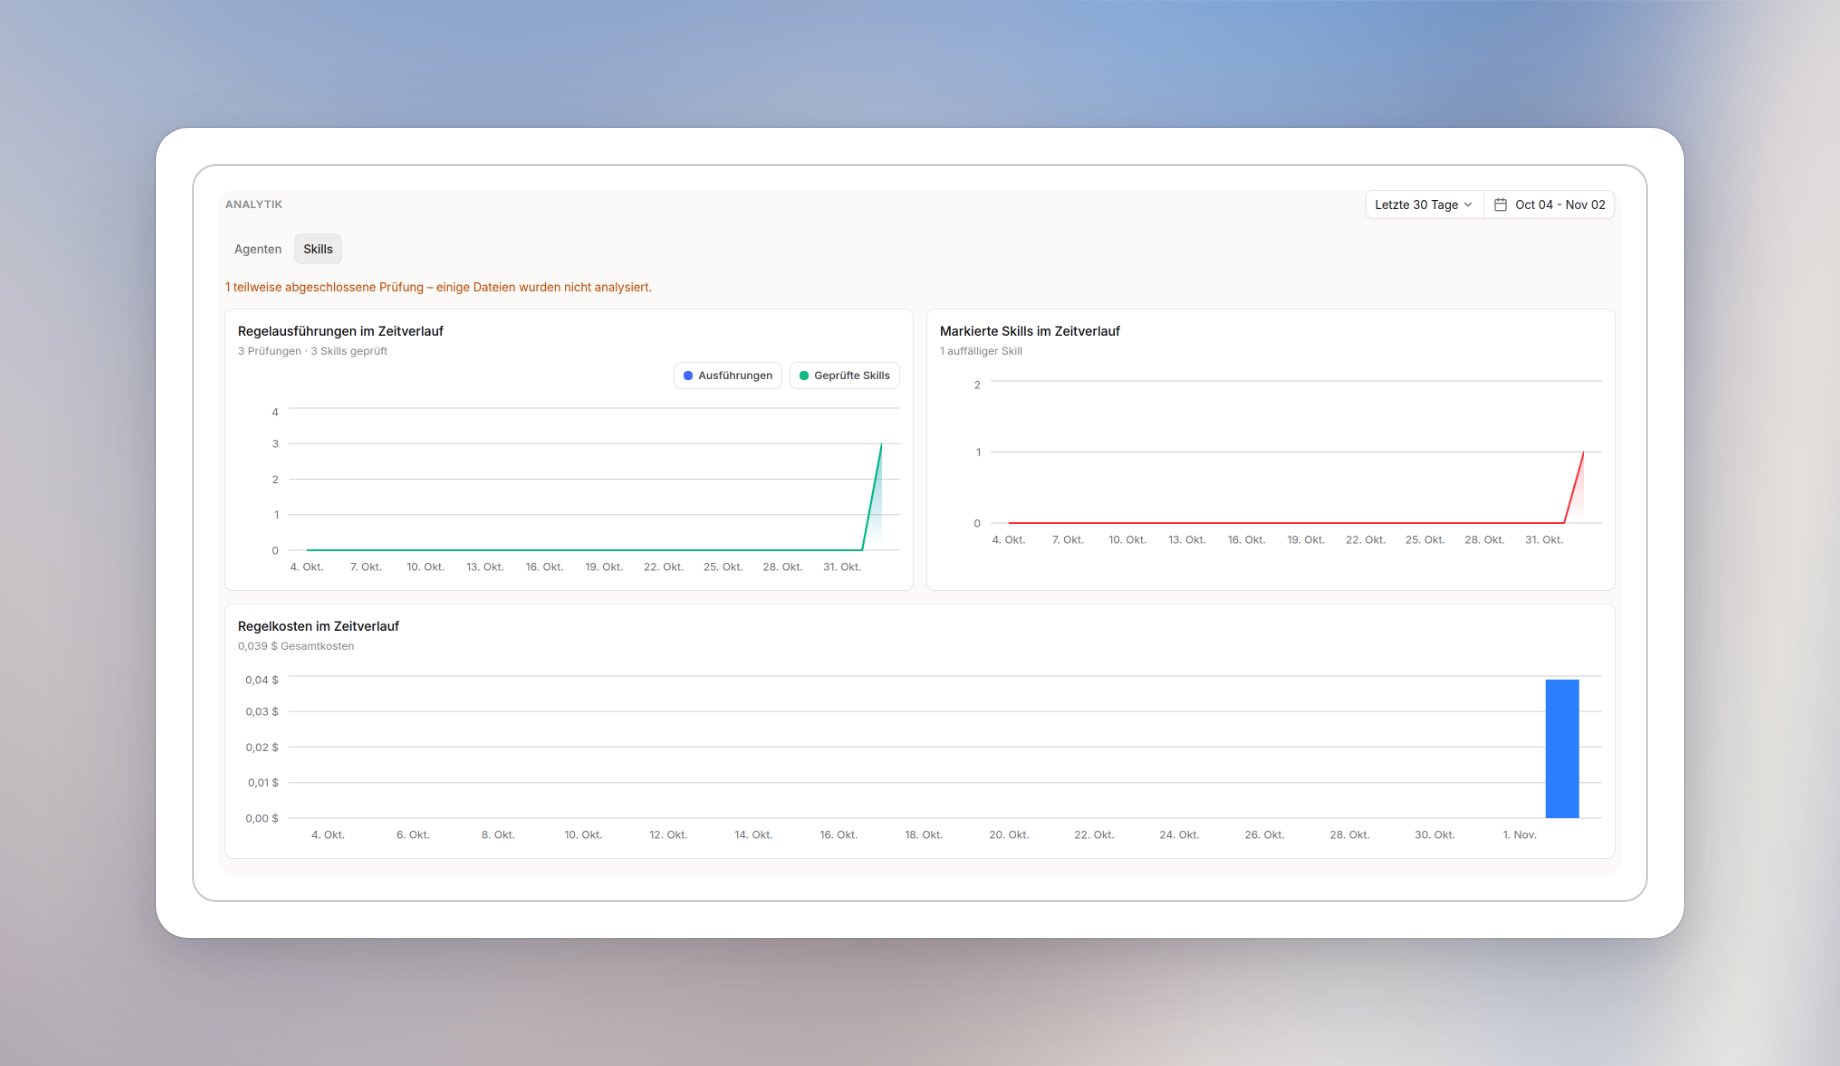
Jede Regel hat eine eigene Analytik-Ansicht, die ihre Entwicklung über die Zeit zeigt. Gilt die Regel für Agenten und Skills, wechselst du zwischen Agenten und Skills. Prüft die Regel nur Skills, öffnet sich die Skill-Ansicht direkt.- Regelausführungen im Zeitverlauf: wie oft die Regel ausgeführt und wie viele Agenten oder Skills geprüft wurden.
- Markierte Agenten im Zeitverlauf oder Markierte Skills im Zeitverlauf: wie viele die Regel nicht bestanden haben. So siehst du, ob sich die Compliance in deinem Workspace verbessert.
- Regelkosten im Zeitverlauf: was die Ausführung der Regel kostet.
API-Kosten für Regelausführungen werden aus Transparenzgründen angezeigt. Sie werden deinem Workspace derzeit nicht in Rechnung gestellt und zählen nicht zu den Nutzungslimits der Nutzer.