Wenn dein Workspace Private Ressourcen in Governance ausblenden nutzt, erscheinen hier nur Agenten, die mit anderen geteilt sind.Wenn du Governance ansehen über eine Gruppe hast, siehst du nur Agenten, deren Besitzer Personen in dieser Gruppe sind. Workspace-Admins und Personen mit workspace-weitem Governance ansehen sehen jeden Agenten.
Die Agenten-Übersicht
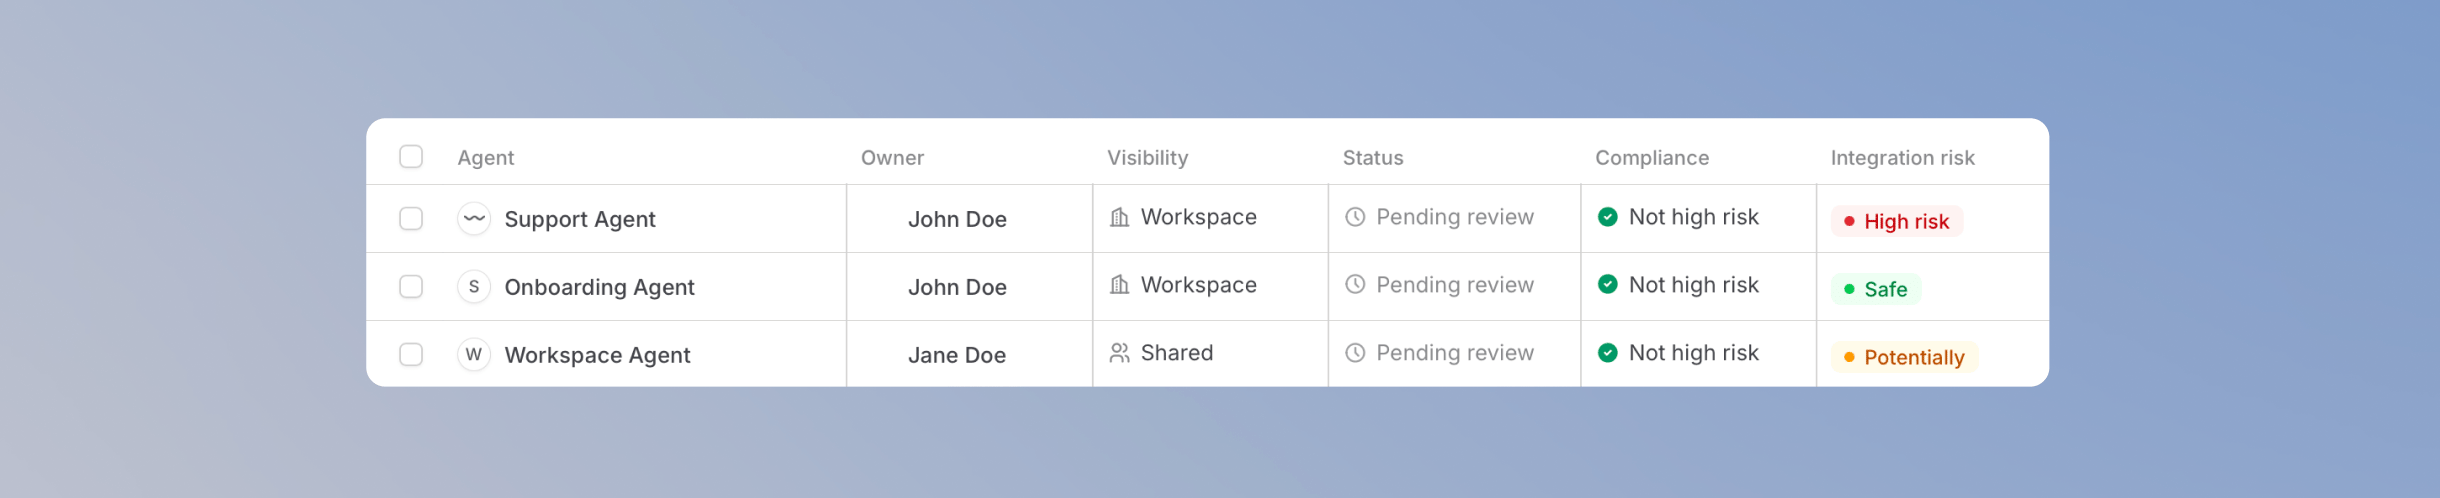
Die Risiko-Indikatoren werden automatisch ermittelt. Ein Agent mit Zugriff auf sensible Systeme, der mit dem gesamten Workspace geteilt ist, birgt beispielsweise mehr Risiko als ein privater Agent ohne Integrationen. So erkennst du sofort, welche Agenten du zuerst prüfen solltest.
Die Agentenliste filtern
Mit den Tabs über der Liste konzentrierst du dich auf die Agenten, die deine Aufmerksamkeit brauchen:- Prüfung ausstehend zeigt Agenten, die noch nicht geprüft wurden.
- Erneute Prüfung zeigt Agenten, die sich seit ihrer letzten Prüfung geändert haben.
- Ohne Inhaber zeigt Agenten ohne zugewiesenen Inhaber. Das hilft dir, wenn jemand das Unternehmen verlässt und seine Agenten neu zugewiesen werden müssen.
- Archiviert zeigt Agenten, die archiviert wurden. Siehe Agenten archivieren.
Die Agenten-Detailansicht
Klicke auf einen Agenten, um seine Detailansicht zu öffnen. Sie zeigt dir in mehreren Tabs alles, was du für eine Prüfentscheidung brauchst, ohne beim Bearbeiter nachfragen zu müssen:-
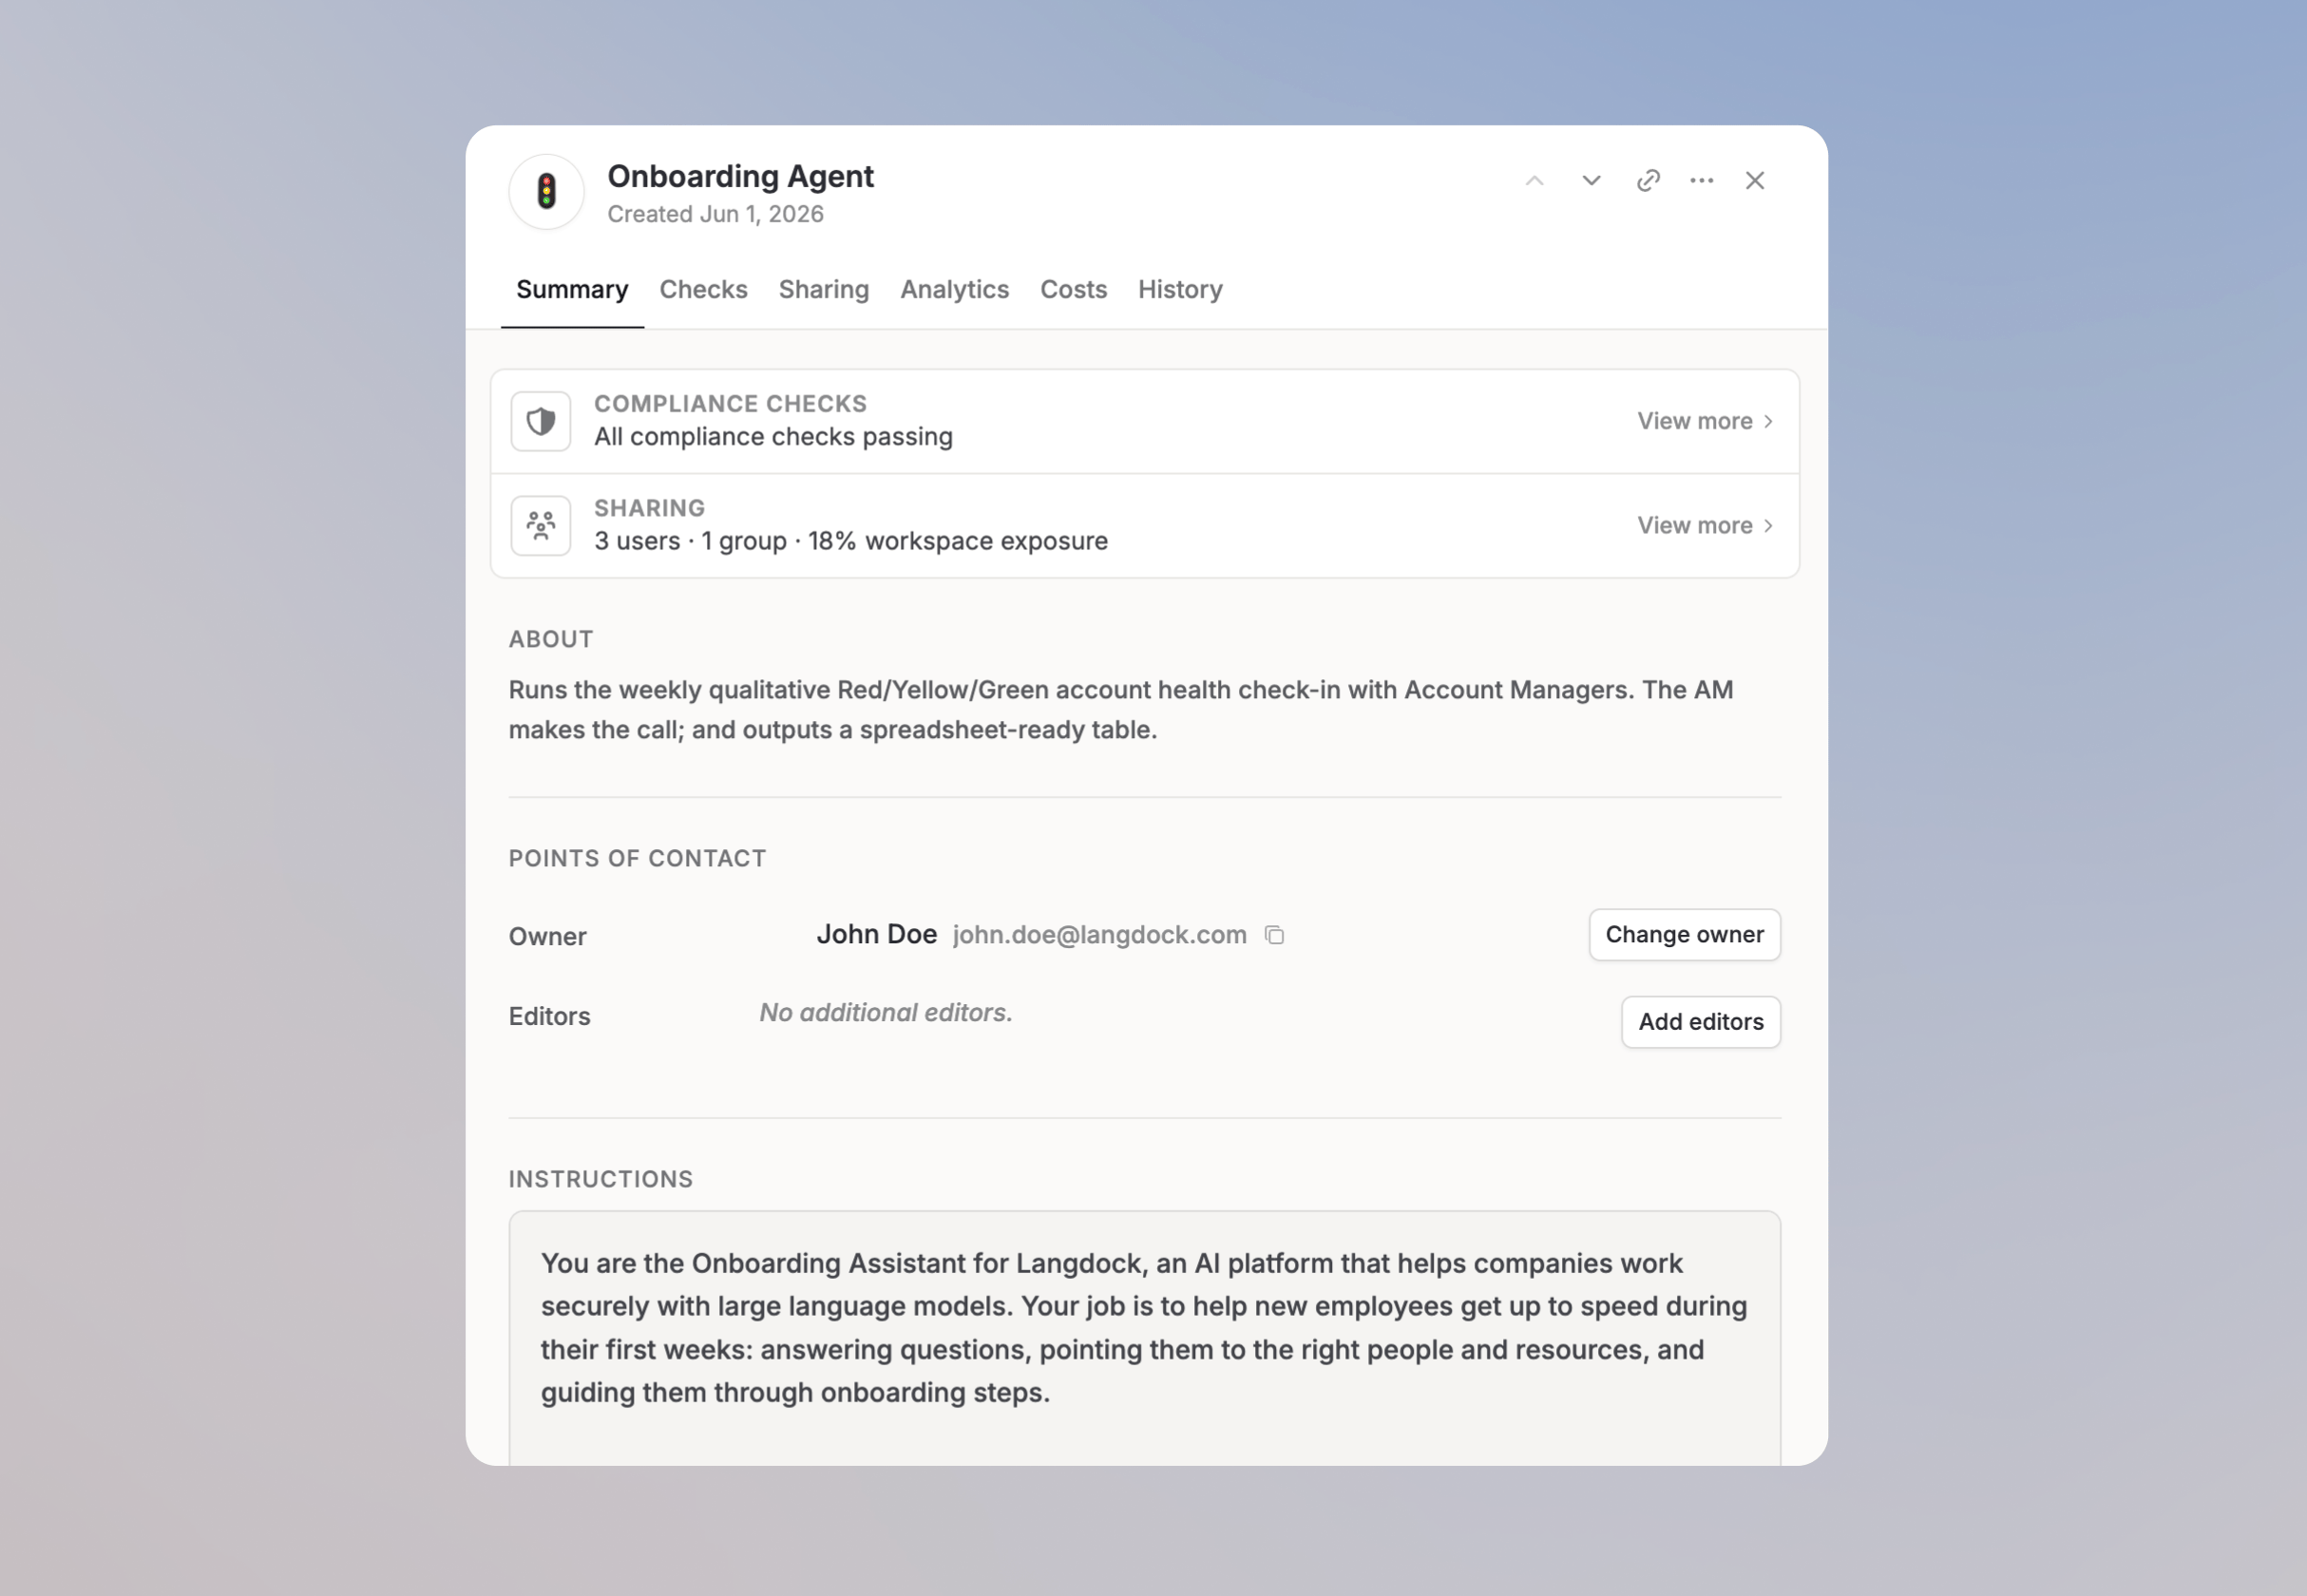
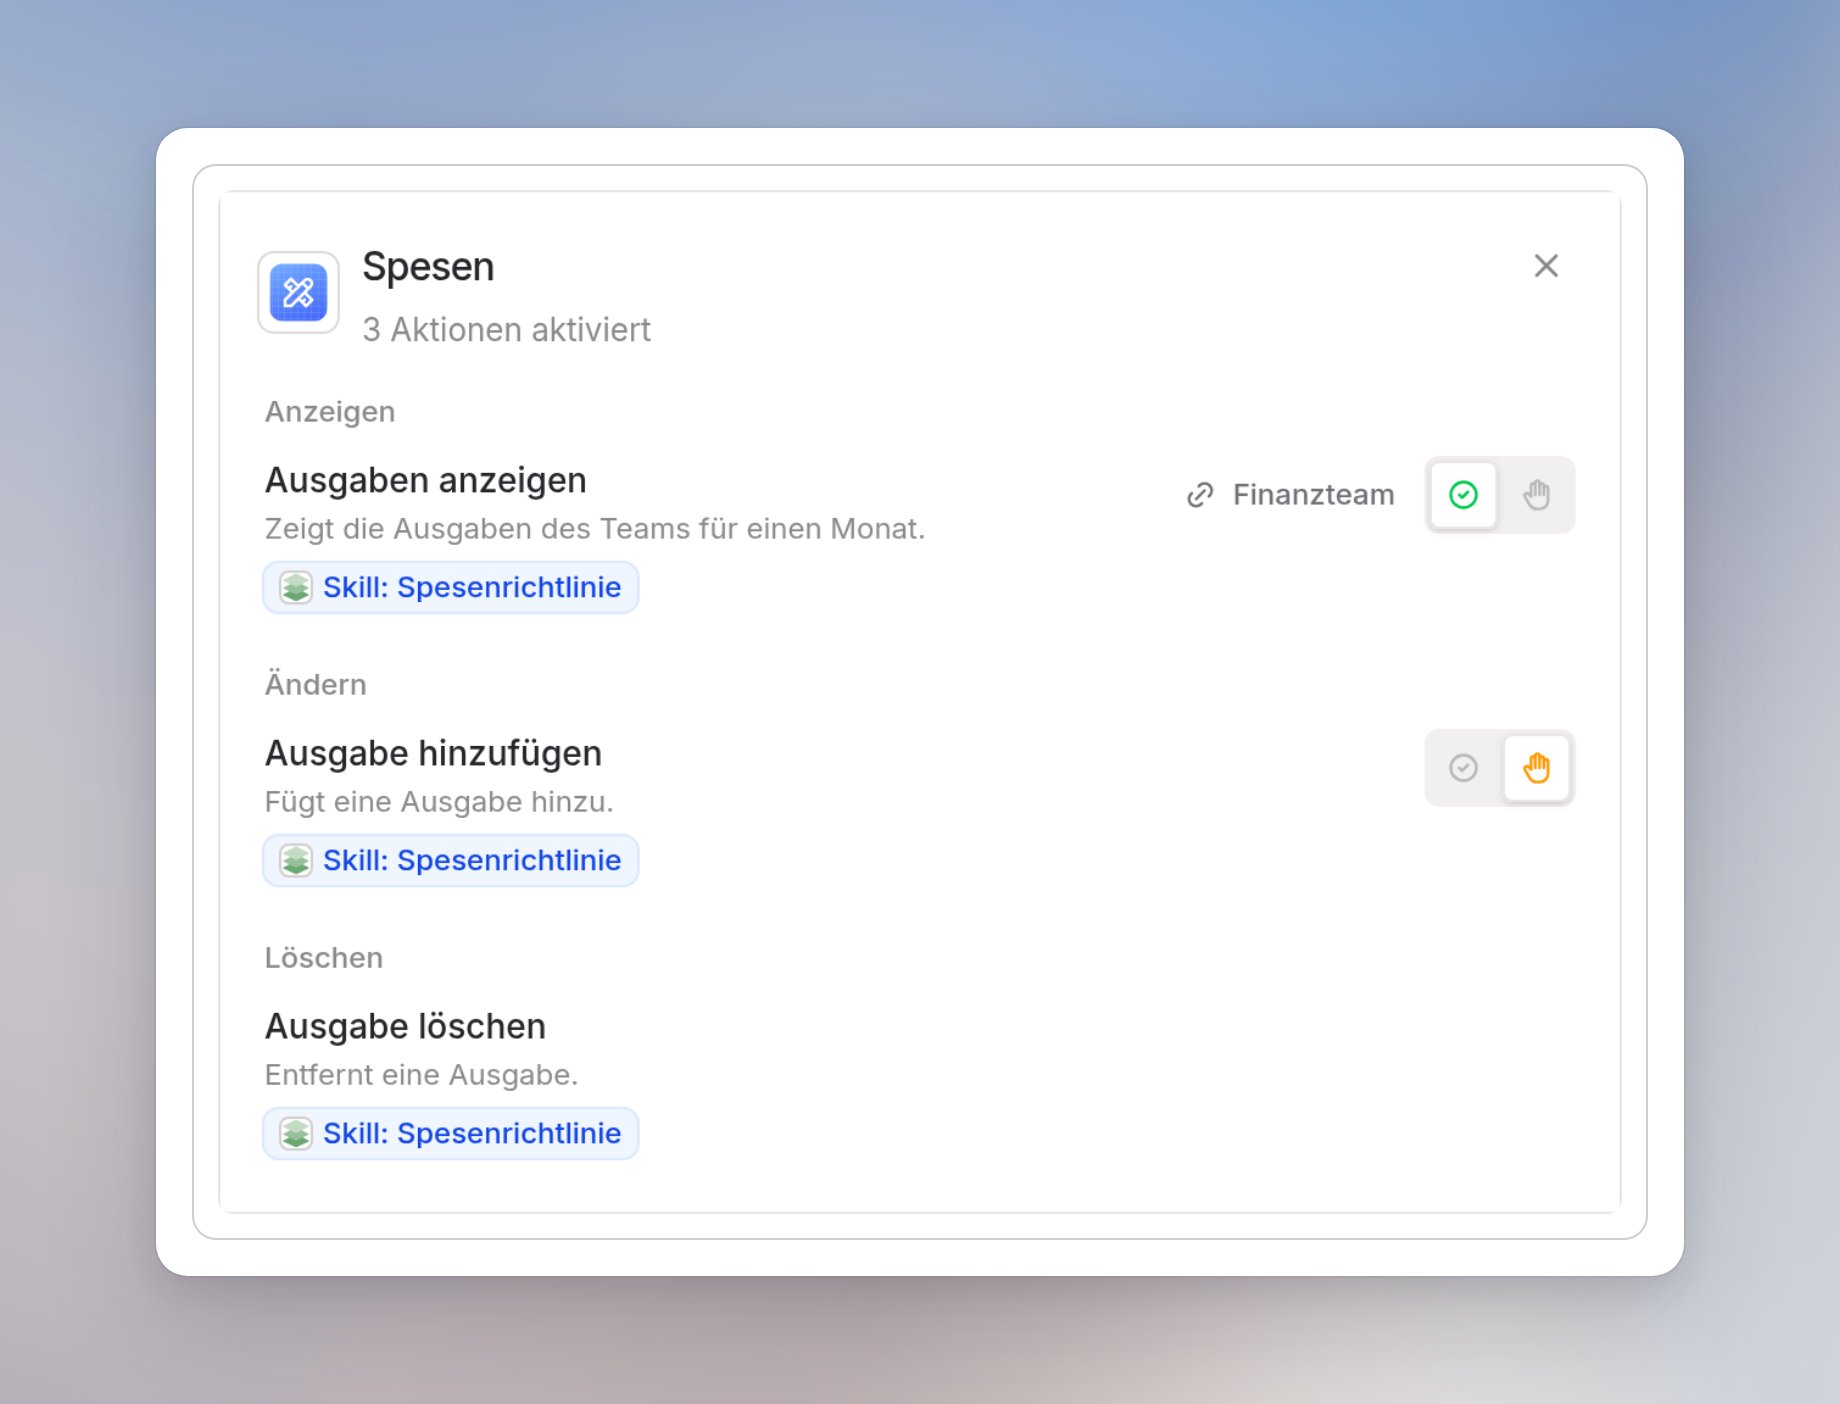
Übersicht: Inhaber, Bearbeitende, Anweisungen, das verwendete Modell sowie die verbundenen Skills und Integrationen, dazu wie viele Aktionen jede Integration ausführen kann. Klicke auf eine Integration, um eine Liste dieser Aktionen nur zum Ansehen zu öffnen, mit der vorausgewählten Verbindung, wenn eine gesetzt ist, Immer erlauben oder Braucht Bestätigung, ohne Verbindungsnamen, wenn jede Person ihre eigene Verbindung nutzt, und ohne Verbindung und ohne Bestätigung, wenn die Aktion nur über einen Skill kommt.
Ein Klick auf eine Integration, hier Expense Ledger, öffnet ihre Aktionen, gruppiert nach Anzeigen, Ändern und Löschen, jeweils mit Verbindung und Bestätigungseinstellung.
-
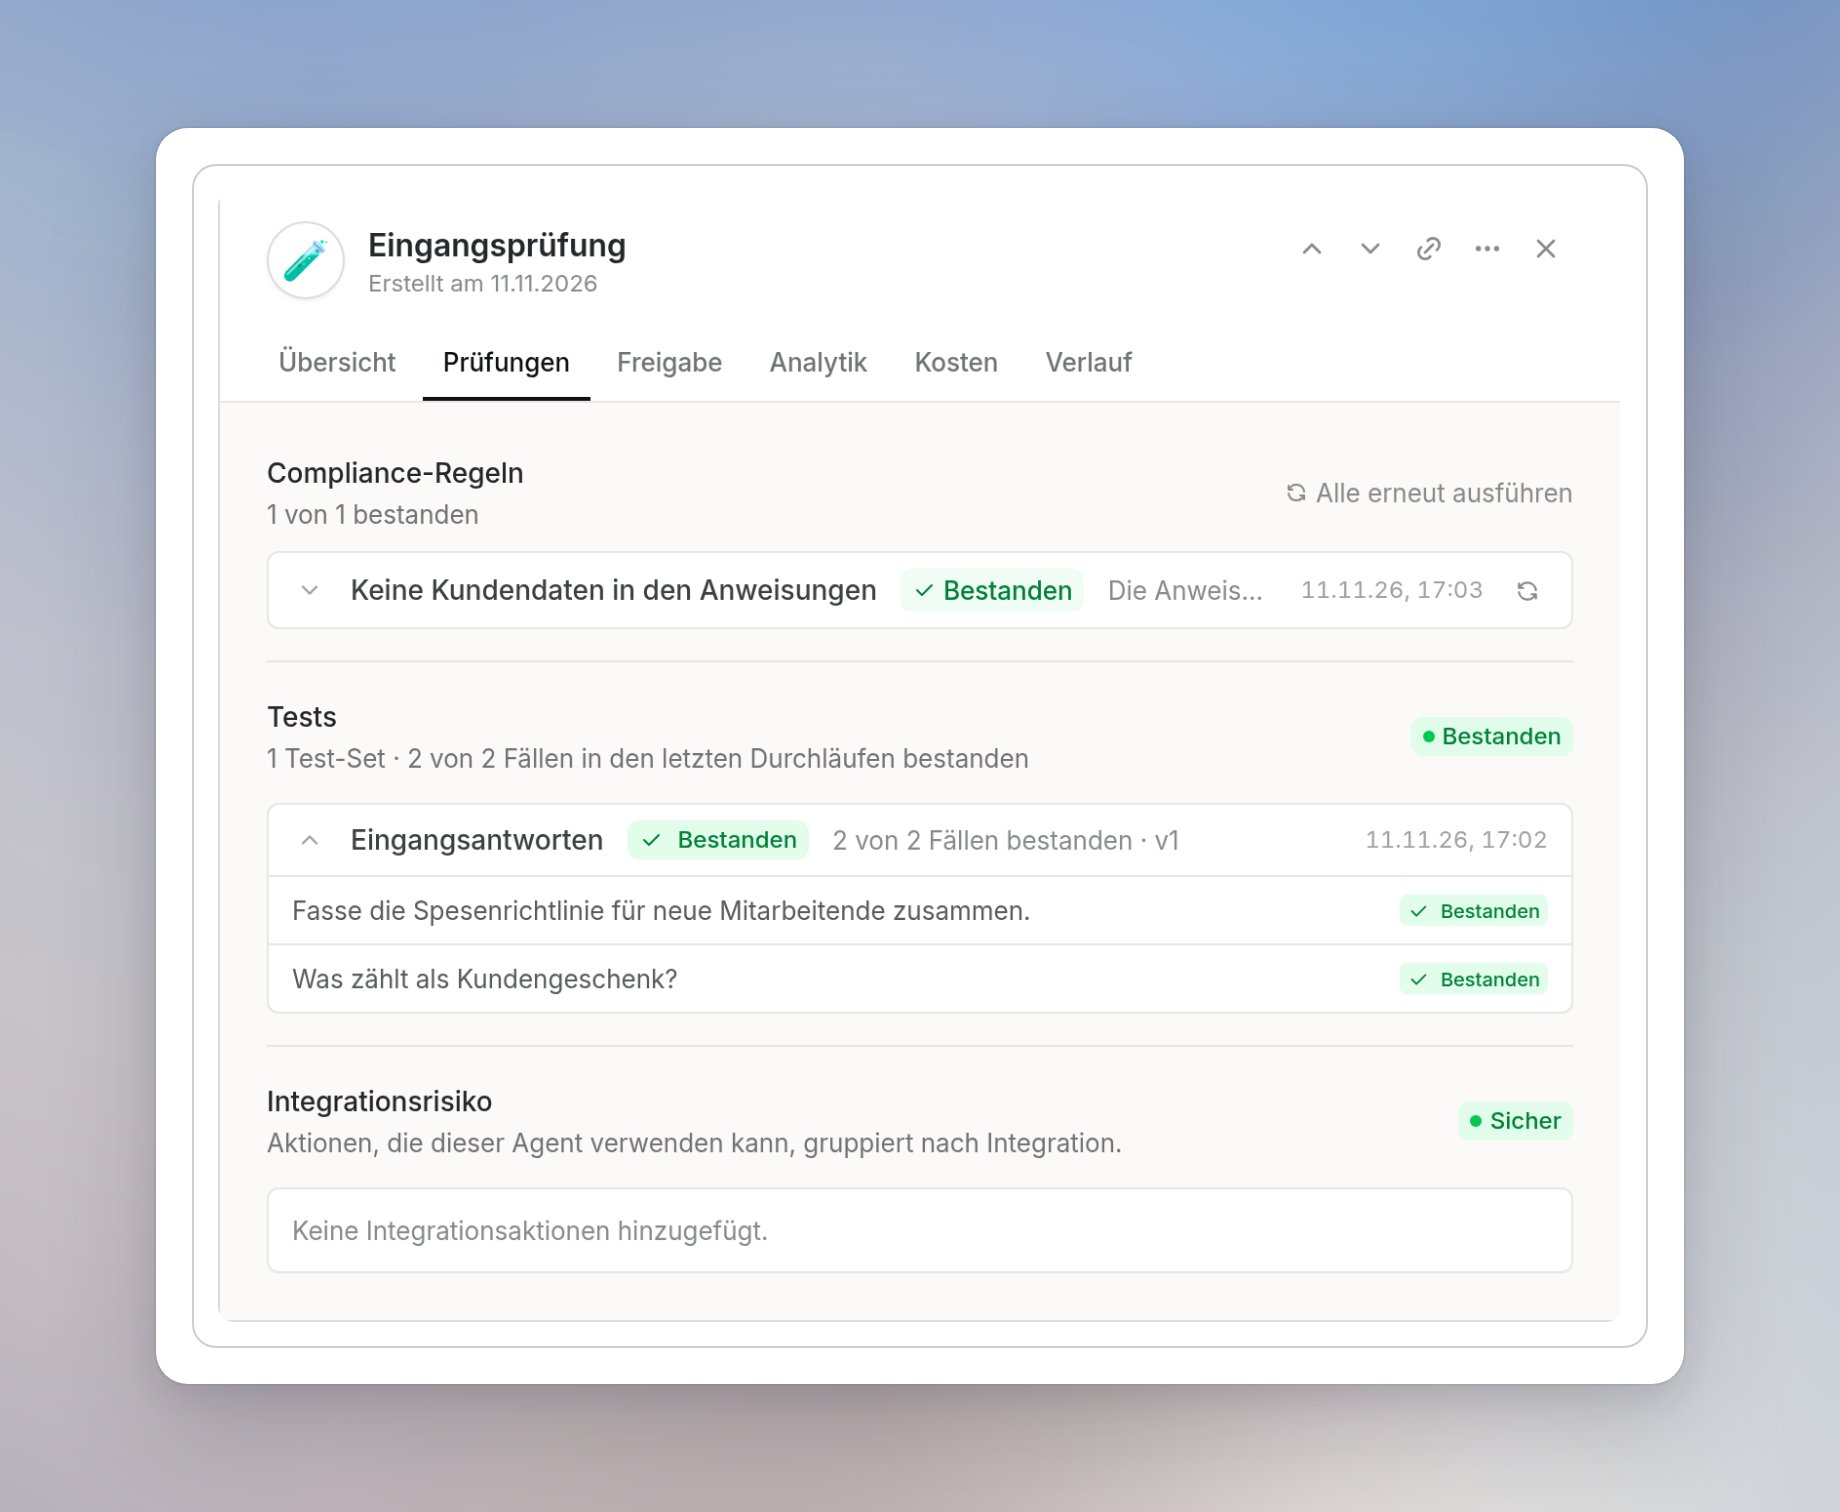
Prüfungen: die Ergebnisse deiner Compliance-Regeln für diesen Agenten, ob Test-Sets vorhanden sind und wie der letzte Durchlauf ausgefallen ist, auch wenn keine Tests eingerichtet sind, dazu sein Integrationsrisiko mit den nutzbaren Aktionen, gruppiert nach Integration, dann nach Anzeigen, Ändern und Löschen. Ändern und Löschen zählen als hohes Risiko.
- Freigabe: mit wem der Agent geteilt ist, und ausstehende Freigabeanfragen für diesen Agenten.
- Analytik: Nachrichten, Nutzer und Konversationen des Agenten.
- Kosten: was der Betrieb des Agenten kostet.
- Verlauf: die Versionen des Agenten, vergangene Prüfentscheidungen und Freigabeanfragen.
Maßnahmen für einen Agenten
Nach der Prüfung kannst du eine Compliance-Aktion setzen oder den Agenten archivieren. Jede Aktion wird in der Timeline des Agenten protokolliert, sodass deine Prüfhistorie nachvollziehbar bleibt.Genehmigen
Markieren
Deaktivieren