> ## Documentation Index
> Fetch the complete documentation index at: https://docs.langdock.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Richtlinie für Sensitivity Labels
> Blockiere Microsoft Purview Sensitivity Labels, damit SharePoint, OneDrive, Outlook, Teams und Excel Dateien und Nachrichten zurückhalten, die dein Workspace nicht verarbeiten soll.
Mit der **Richtlinie für Sensitivity Labels** lässt du Microsoft Purview Sensitivity Labels für den Workspace zu oder blockierst sie. Nutze sie, wenn SharePoint, OneDrive, Outlook Email, Microsoft Teams und Microsoft Excel Dateien und Nachrichten mit Labels zurückhalten sollen, die in Langdock nicht verarbeitet werden dürfen.
Microsoft Purview und die **Richtlinie für Sensitivity Labels** erscheinen, wenn Langdock sie für deinen Workspace aktiviert hat. Speichern legt fest, welche Labels blockiert sind. SharePoint, OneDrive, Outlook Email, Microsoft Teams und Microsoft Excel halten blockierte Inhalte erst zurück, wenn diese Integrationen die gespeicherte Richtlinie anwenden.
## Richtlinie öffnen
1. Gehe zu [Integrationen](https://app.langdock.com/settings/workspace/products/integrations) in deinen Workspace-Einstellungen.
2. Öffne **Microsoft Purview**, oder öffne SharePoint, OneDrive, Outlook Email, Microsoft Teams oder Microsoft Excel und folge **Datenschutz & Sensitivity Labels**.
3. Verbinde Microsoft Purview, wenn noch keine Verbindung existiert. Die Verbindung braucht `SensitivityLabel.Read`, `User.Read`, `openid` und `offline_access`.
Der Titel der Seite ist **Richtlinie für Sensitivity Labels**. Die Beschreibung lautet: "Lege für jedes Label fest, ob es zugelassen oder blockiert werden soll."
Bei SharePoint, OneDrive, Outlook Email, Microsoft Teams und Microsoft Excel verlinkt **Datenschutz & Sensitivity Labels** auf diese Richtlinie.
 ## Labels laden
Öffne das Menü neben **Labels laden** und wähle eine Verbindung. Die gewählte Verbindung ist angehakt. Klicke dann auf **Labels laden**. Solange kein Mandant geladen ist, lautet die Zeile: "Wähle eine Purview-Verbindung und lade die Labels für diesen Microsoft-Mandanten." Nach einem erfolgreichen Laden ersetzt die Tabelle diese Zeile.
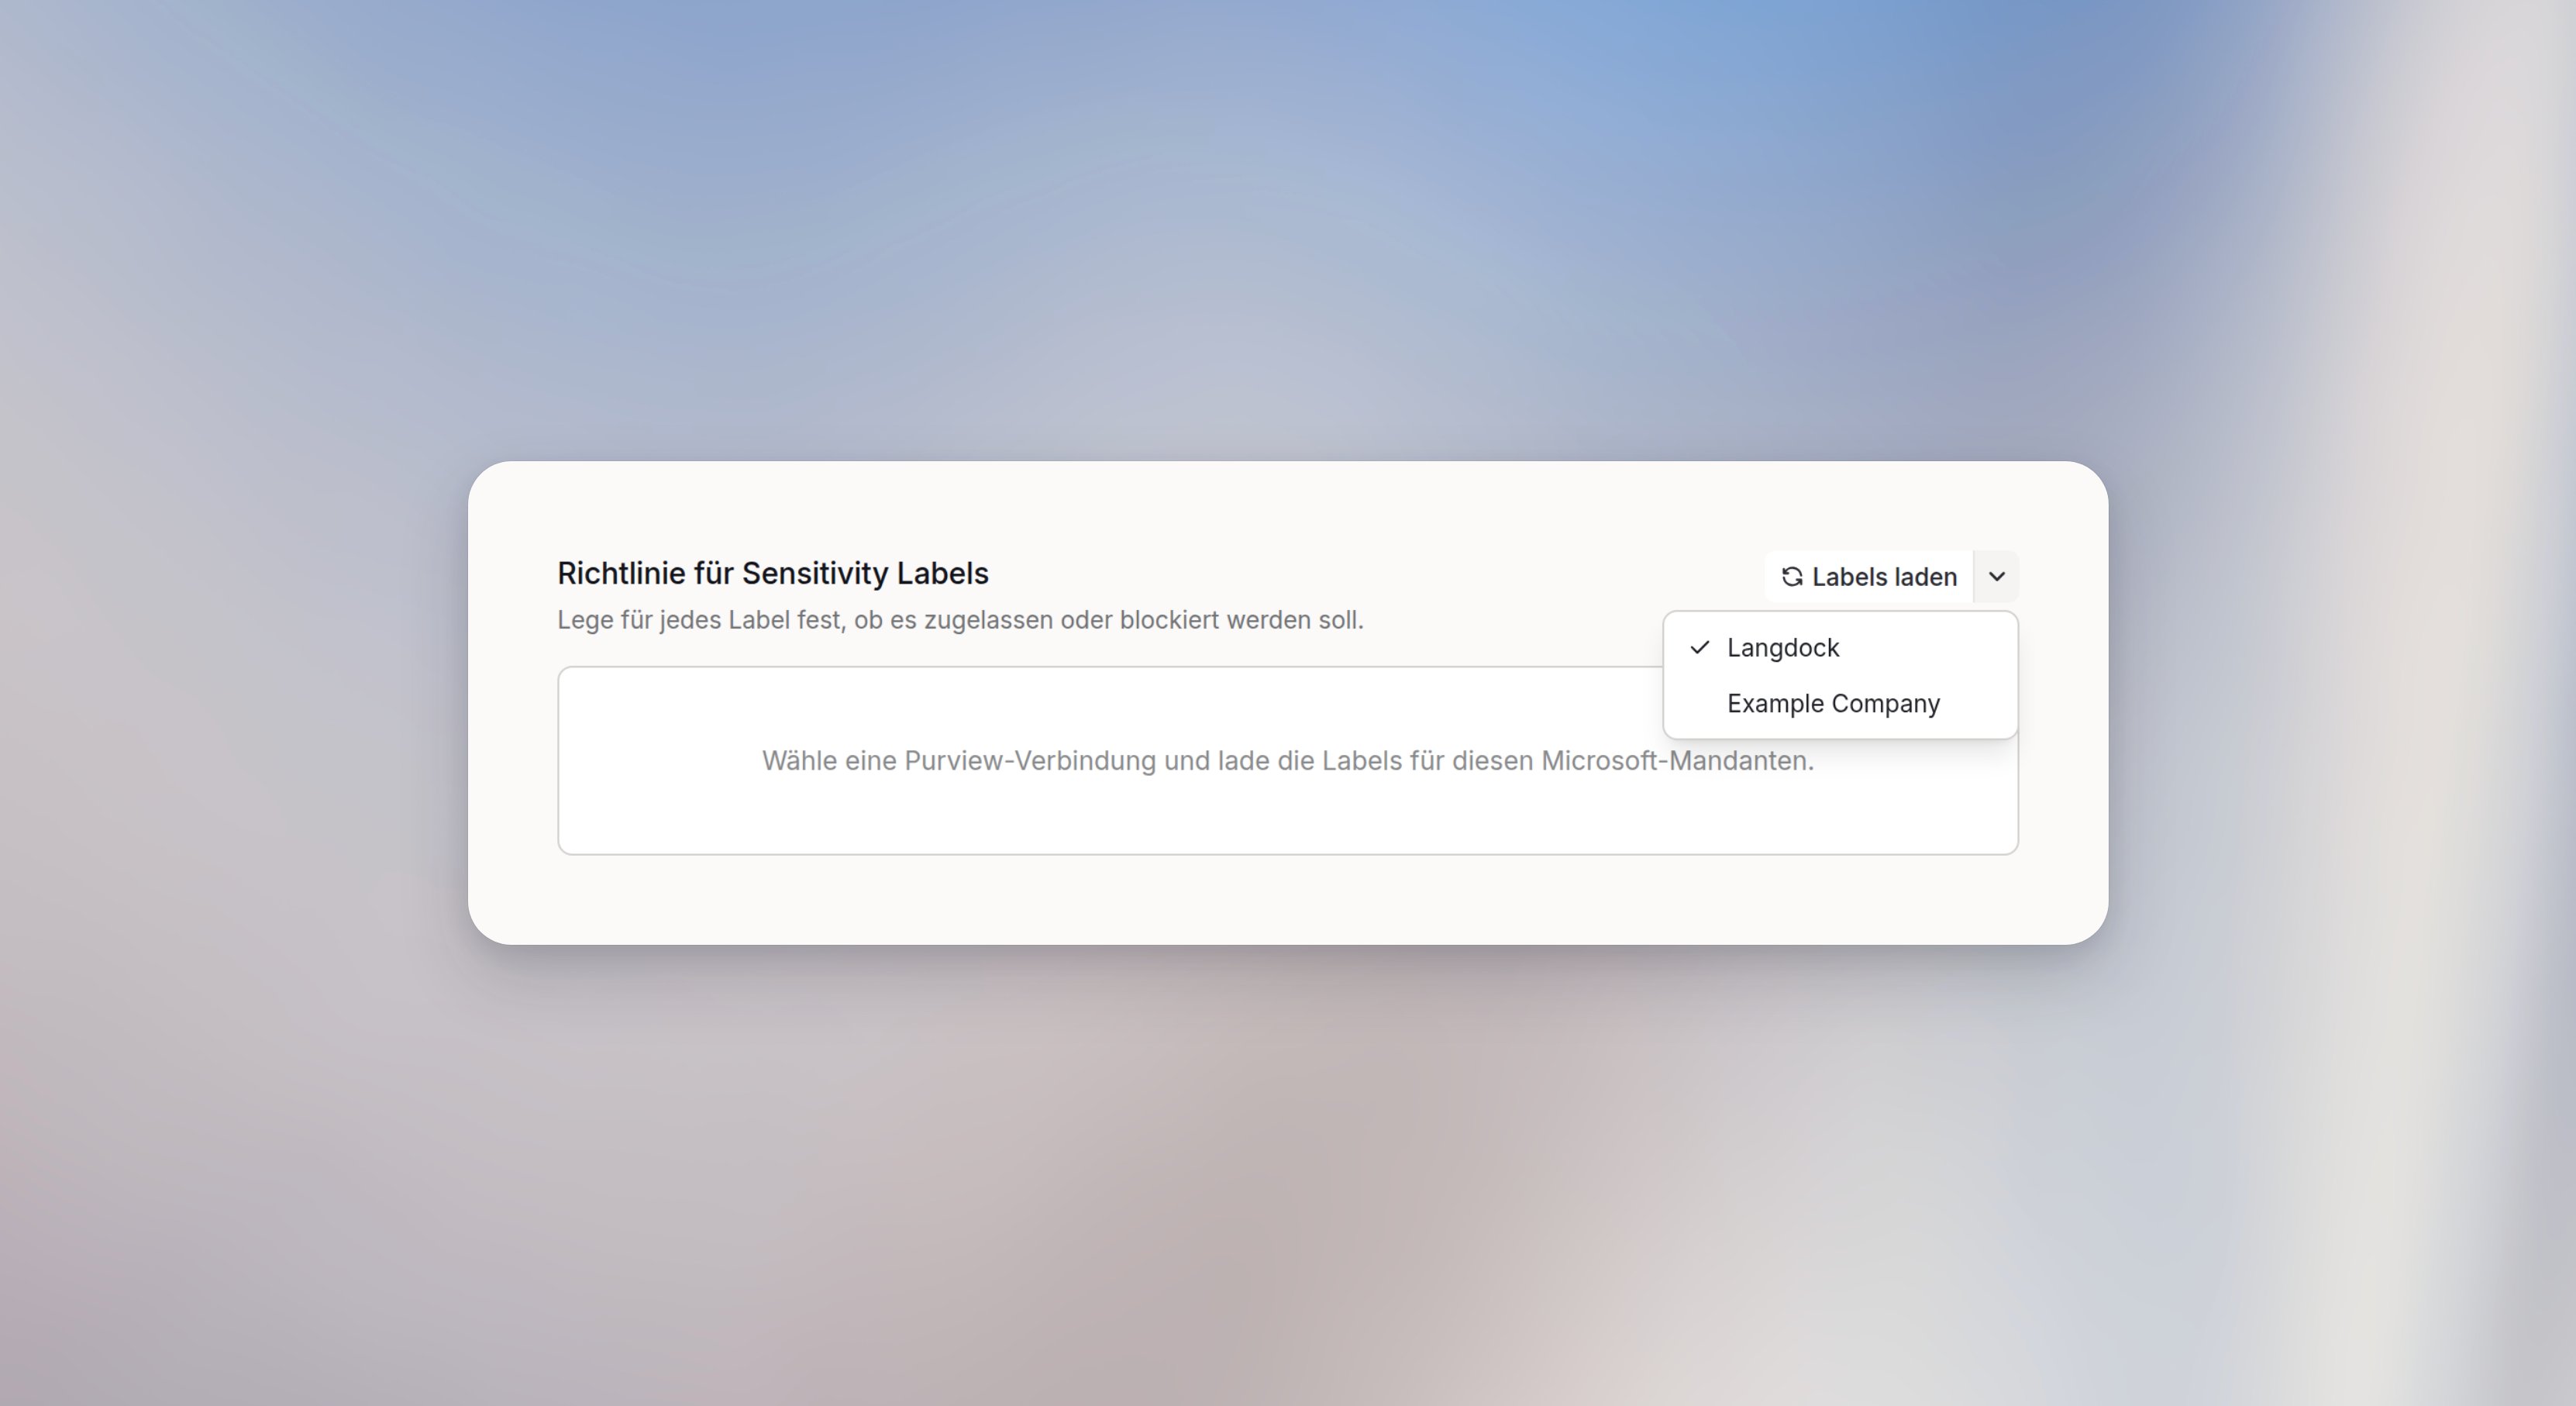 Jeder Microsoft-Mandant hat einen eigenen Katalog und eigene Auswahl. Wenn du einen anderen Mandanten lädst, wechselt die Tabelle. Andere Mandanten bleiben gespeichert.
Beim ersten Laden eines Mandanten startet jedes Label und Sublabel als erlaubt. Ein erneutes Laden behält die bereits gespeicherte Auswahl. Ein Label, das seit deinem letzten Speichern neu dazugekommen ist, startet in der Tabelle als blockiert.
Langdock setzt nur die gespeicherte Richtlinie durch. Ein Label, das du in Purview anlegst, bleibt in Langdock erlaubt, bis du auf **Labels laden** und dann auf **Richtlinie speichern** klickst. Das gilt auch dann, wenn die Tabelle es schon als blockiert zeigt. Lade und speichere die Richtlinie nach jeder Label-Änderung in Purview neu.
## Labels zulassen oder blockieren
Die Tabellenspalten sind **Label**, **Gilt für** und **Erlaubt**. **Gilt für** ist **E-Mail**, **Dateien** oder **E-Mail (Outlook) und Dateien (SharePoint & OneDrive)**.
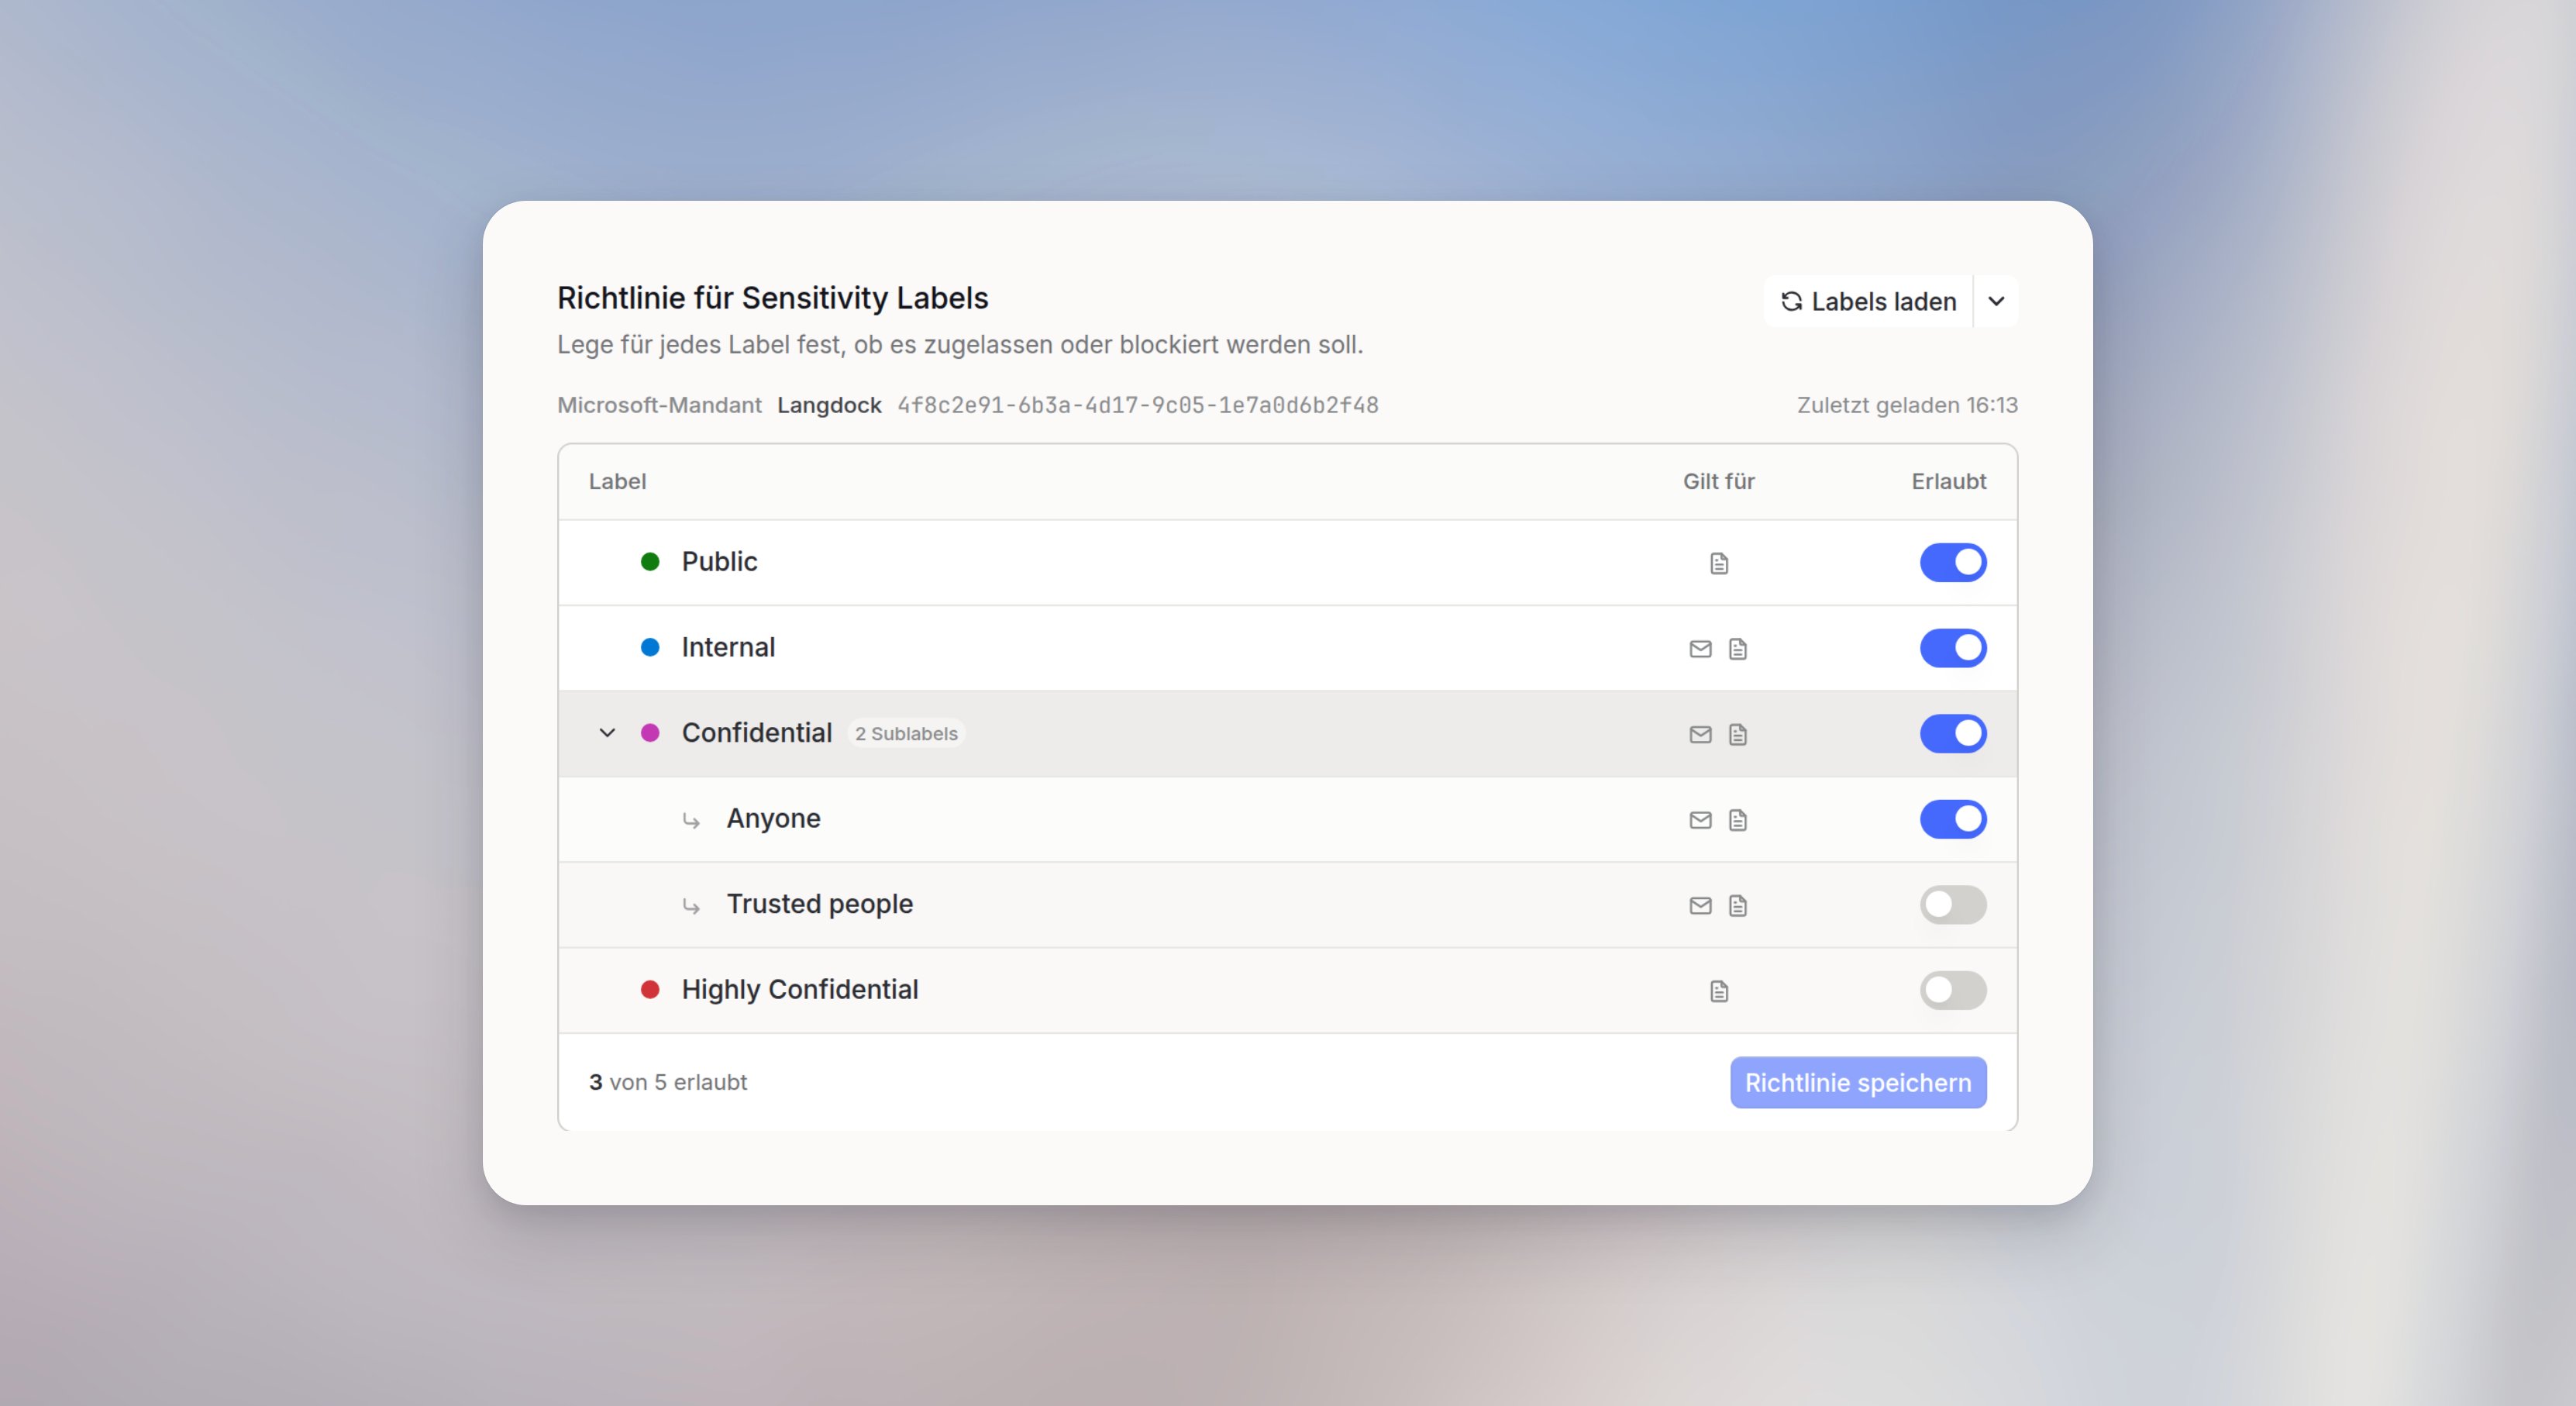 Schalte **Erlaubt** aus, um ein Label zu blockieren. Wenn du ein übergeordnetes Label zulässt oder blockierst, gilt dieselbe Wahl für die Sublabels. Übergeordnete Labels gelten nicht von selbst für Dateien. Jede Datei und jede Nachricht wird einzeln klassifiziert. Das Label einer Site, eines Ordners oder eines Drives gilt nicht für die Inhalte darin.
Es gibt keinen separaten Schalter zum Aktivieren. Die gespeicherten Label-Zeilen sind die Richtlinie. Nur ein Label, das du als blockiert gespeichert hast, verweigert den Zugriff. Unbeschriftete Elemente bleiben erlaubt. Labels, die in der gespeicherten Richtlinie nicht vorkommen, bleiben erlaubt.
Klicke auf **Richtlinie speichern** und bestätige **Richtlinie für Sensitivity Labels speichern?**
Die gespeicherte Richtlinie gilt ab der nächsten Anfrage. Frühere Prüfungen werden nicht übernommen, eine Datei, die vor einer Minute noch erlaubt war, wird also erneut geprüft. Synchronisierte SharePoint- und OneDrive-Ordner übernehmen die Änderung beim nächsten Sync. Mehr dazu unter [Folder Sync](#folder-sync).
## Wo die Richtlinie gilt
Wenn die Integrationen die gespeicherte Richtlinie anwenden:
* **SharePoint und OneDrive.** Datei-Lesezugriffe, Metadaten, Downloads, Kopierquellen, Uploads auf einen bestehenden Pfad, Suche und Ordnerlisten klassifizieren die Datei, bevor Inhalt zurückgegeben oder ersetzt wird. Ein neuer Pfad kann angelegt werden. Eine Verknüpfung wird anhand des Ziels bewertet. Zeilen in Dokumentbibliotheken werden als Dateien klassifiziert. Gewöhnliche Listenzeilen nicht. Felder einer Dokumentbibliothek-Zeile darfst du auch dann bearbeiten, wenn die Datei blockiert ist. Sites, Ordner, Drives und Site-Seiten werden nicht als Dokumente klassifiziert.
* **Outlook Email.** Lesen, Suche, Entwurflisten, Verschieben, Kennzeichnen, Kategorien und Polling-Trigger klassifizieren die Nachricht, bevor der Body zurückkommt. Blockierte Nachrichten fehlen in Polls.
* **Microsoft Teams.** Nachrichtentext wird nicht klassifiziert. Ein herunterladbarer SharePoint- oder OneDrive-Anhang wird vor dem Download klassifiziert. Ein blockierter Anhang entfällt. Die Nachricht und ihre übrigen Anhänge kommen trotzdem zurück.
* **Microsoft Excel.** Das Workbook wird klassifiziert, bevor Zellen, Blätter, Tabellen oder Diagramme gelesen werden, und erneut vor einer Bearbeitung. Ein blockiertes Workbook darfst du nicht bearbeiten.
## Was Langdock bei Microsoft abfragt
Die Label-Prüfung läuft im Integrationscode von Langdock, bevor etwas an die KI weitergegeben wird. Der Integrationscode entscheidet für jede Datei und jede E-Mail, was er bei Microsoft abfragt. Die KI erhält nur, was die Prüfung zulässt. Eine Abfrage des Integrationscodes ist also nicht dasselbe wie ein Zugriff der KI auf diese Daten.
Für jede Datei und jede E-Mail fragt der Integrationscode zuerst nur die ID ab und liest das Sensitivity Label. Den Inhalt fragt er erst ab, wenn das Label erlaubt ist. Der Inhalt einer blockierten Datei und Body und Vorschau einer blockierten E-Mail werden nie abgefragt.
In zwei Fällen erhält der Integrationscode vor der Label-Prüfung mehr als die ID. Bei blockierten Elementen nutzt der Integrationscode diese Angaben nur für die Prüfung. Sie werden weder an die KI weitergegeben noch dem Mitglied angezeigt.
* **SharePoint-Suche und Excel-Dateisuche.** Die Such-API von Microsoft liefert zu jedem Treffer eine kurze Textvorschau und bietet keine Option, sie wegzulassen. Der Integrationscode liest das Label jedes Treffers und entfernt blockierte Treffer mit Titel, Link und Vorschau, bevor er die Ergebnisse zurückgibt.
* **SharePoint- und OneDrive-Ordnerlisten.** Der Integrationscode fragt Name, Link und Typ jeder Datei zusammen mit ihrer ID ab. Der Folder Sync braucht diese Angaben, um eine Datei zu behalten, deren Label gerade nicht geprüft werden kann, zum Beispiel weil Microsoft die Anfrage drosselt. Ohne sie würde die Datei gelöscht. Blockierte Dateien entfernt der Integrationscode aus der Liste, bevor er sie zurückgibt.
Blockieren lassen sich nur Dateitypen, die ein Sensitivity Label tragen können, zum Beispiel Word-, Excel-, PowerPoint- und PDF-Dateien. Microsoft listet sie unter [unterstützte Dateitypen](https://learn.microsoft.com/de-de/purview/sensitivity-labels-sharepoint-onedrive-files#supported-file-types). Andere Dateien haben kein Label und bleiben erlaubt.
## Ausnahmen
Drei Fälle bleiben erlaubt, auch wenn eine passende Datei oder Nachricht sonst blockiert wäre:
* Entwerfen, Senden, Antworten und Weiterleiten in Outlook werden nicht geprüft, inklusive der Lesezugriffe, mit denen diese Aktionen die Nachricht aufbauen.
* Eine Datei, die als Kopie an eine erlaubte E-Mail angehängt ist, kommt ohne eigene Label-Prüfung zurück. Eine Datei, die als SharePoint- oder OneDrive-Link geteilt wird, im Text oder als Cloud-Anhang, wird vor dem Download als diese Datei klassifiziert. Der Dateiname des Anhangs erreicht die KI in beiden Fällen. Soll ein vertrauliches Dokument nicht in Langdock landen, teile es als Link, statt eine Kopie anzuhängen.
* Ein Label, das seit deinem letzten Speichern in Purview entstanden ist, bleibt erlaubt, bis du die Richtlinie neu lädst und speicherst.
## Wo die Richtlinie nicht gilt
Die Richtlinie deckt die fünf Integrationen oben ab. Sie gilt nicht für:
* Verbindungen zu einem Microsoft-Mandanten, den du nicht geladen und gespeichert hast
* Andere Microsoft-Integrationen, zum Beispiel Outlook Calendar, OneNote, Planner, To Do und Power BI
* Eigene Integrationen und MCP-Server, auch wenn sie Microsoft Graph aufrufen
* Dateien, die vom Computer hochgeladen werden
Die Richtlinie eines Mandanten gilt nur für Verbindungen aus diesem Mandanten. Der separate Block für lokale Uploads mit Microsoft Information Protection Labels ist nicht Teil dieser Richtlinie.
## Folder Sync
Quellberechtigung und die Purview-Richtlinie des Workspace sind getrennte Prüfungen. Eine Datei, die du in SharePoint oder OneDrive öffnen kannst, kann trotzdem zurückgehalten werden, wenn ihr Sensitivity Label blockiert ist. Dateien ohne Quellberechtigung bleiben in Listen und Suchergebnissen ausgeblendet. Dateien, die Purview blockiert, folgen dieser Richtlinie.
Beim Folder Sync wird jede Datei klassifiziert, bevor ihr Inhalt abgerufen wird. Blockierte Dateien bleiben aus der synchronisierten Kopie draußen, und eine früher synchronisierte Datei wird entfernt. Eine Datei, deren Label nicht geprüft werden konnte, behält ihre synchronisierte Kopie und wird als fehlgeschlagen markiert. Der nächste Sync prüft sie erneut. Bis die Prüfung klappt, können Mitglieder sie nicht nutzen.
Wenn du eine Richtlinie speicherst, die ändert, welche Labels blockiert sind, prüft der nächste Sync jedes synchronisierten SharePoint- und OneDrive-Ordners alle Dateien neu. Dieser Sync dauert länger als ein normaler. Wenn du eine Datei in Microsoft 365 neu labelst, ändert sich die Datei. Der nächste Sync übernimmt das neue Label deshalb von selbst.
Die Regeln zur Quellberechtigung stehen unter [Folder Sync](/de/using-langdock/guides/integrations/folder-sync).
## Geschwindigkeit und Anfragelimits
Die Label-Prüfung erzeugt zusätzliche Anfragen an Microsoft. Jede Datei und jede E-Mail braucht ein bis drei zusätzliche Microsoft Graph-Anfragen, bevor ihr Inhalt abgerufen wird. Die Prüfungen laufen, sobald du eine Richtlinie für einen Mandanten gespeichert hast, auch wenn alle Labels erlaubt sind.
* Ordnerlisten, Suchen und E-Mail-Trigger dauern länger.
* Große Mandanten können in das Throttling von Microsoft laufen. Eine gedrosselte Prüfung hält die betroffenen Elemente zurück, eine spätere Anfrage liefert sie meist.
* Ein großer Ordner oder eine große Dokumentbibliothek liefert pro Anfrage eventuell nur einen Teil der Elemente. Die KI erfährt, dass die Liste unvollständig ist, und kann die Anfrage eingrenzen, zum Beispiel auf einen Unterordner.
## Was Mitglieder sehen
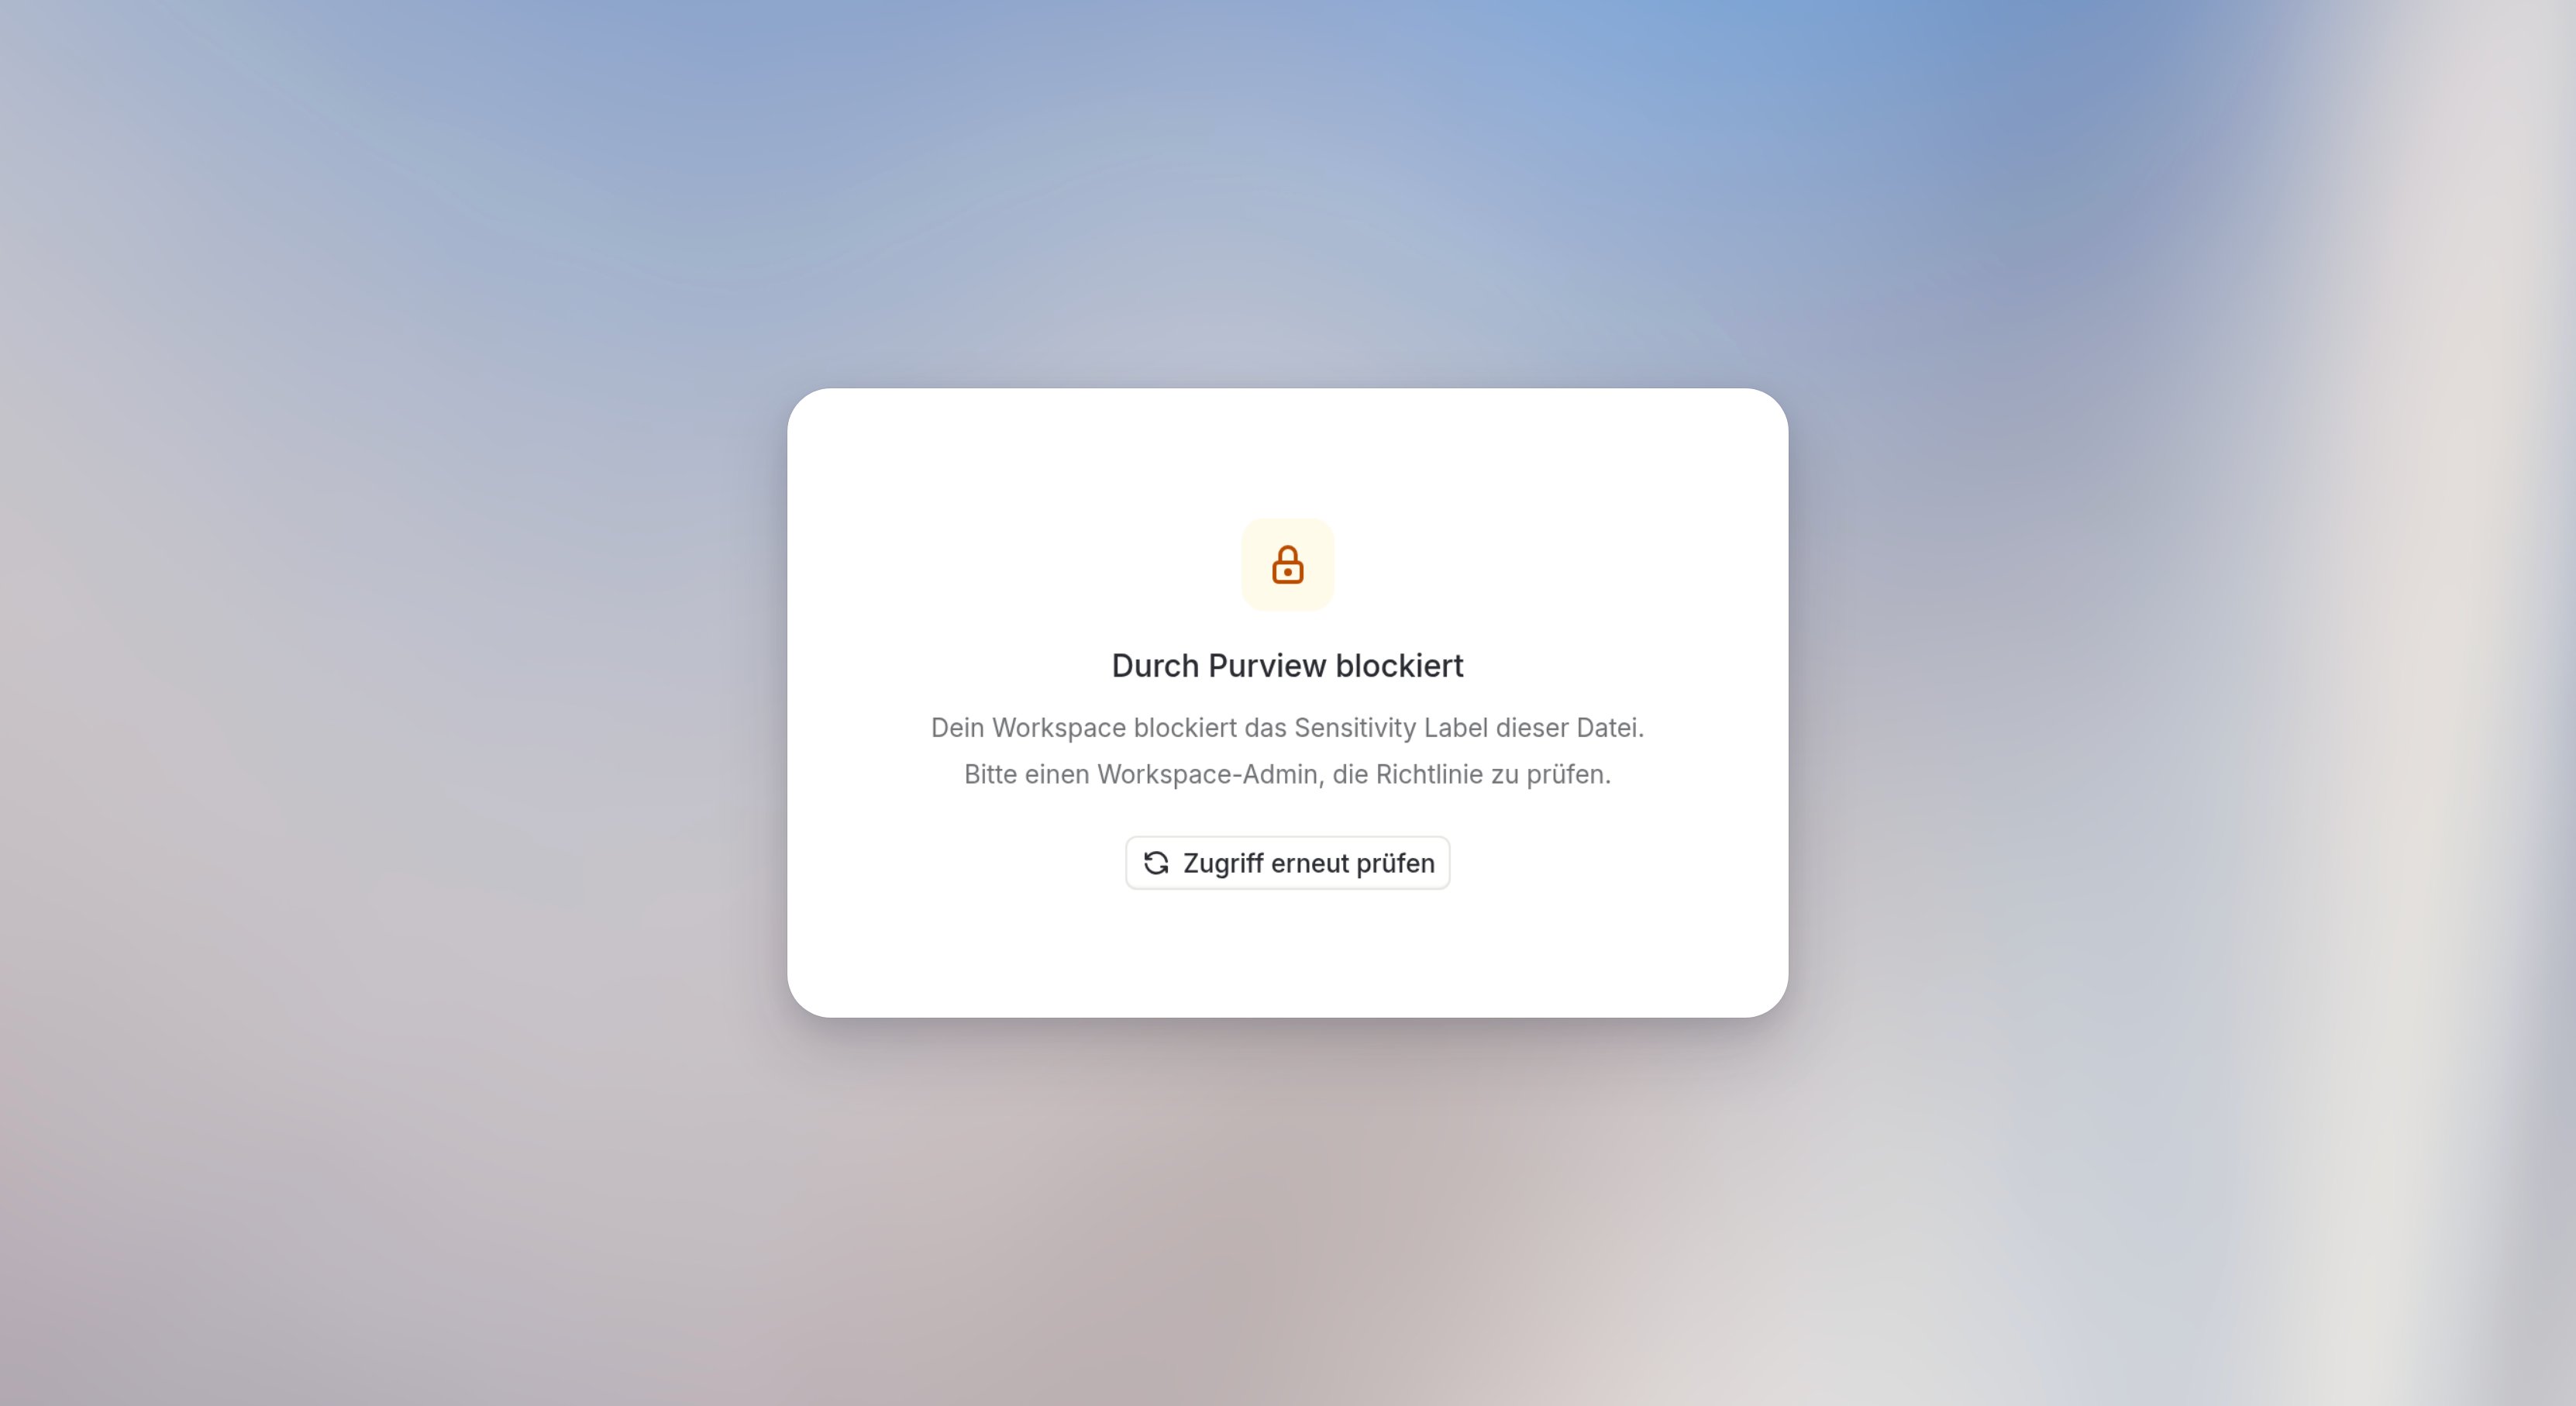
Wenn eine Datei zurückgehalten wird, sehen Mitglieder einen von zwei Hinweisen:
* **Durch Purview blockiert**: "Dein Workspace blockiert das Sensitivity Label dieser Datei. Bitte einen Workspace-Admin, die Richtlinie zu prüfen."
* **Zugriff konnte nicht geprüft werden**: "Die Datei kann erst verwendet werden, wenn der Zugriff geprüft wurde. Versuche es gleich noch einmal." Das löst sich meist von selbst, zum Beispiel nach einem Throttling durch Microsoft.
Beide Hinweise bieten **Zugriff erneut prüfen**.
 ## Weitere Seiten
* [SharePoint-Scopes](/de/admin/manage-integrations/microsoft-integration-scopes/sharepoint)
* [Microsoft OneDrive-Scopes](/de/admin/manage-integrations/microsoft-integration-scopes/onedrive)
* [Outlook Email-Scopes](/de/admin/manage-integrations/microsoft-integration-scopes/outlook-email)
* [Microsoft Teams-Scopes](/de/admin/manage-integrations/microsoft-integration-scopes/teams)
* [Microsoft Excel-Scopes](/de/admin/manage-integrations/microsoft-integration-scopes/excel)
* [Folder Sync](/de/using-langdock/guides/integrations/folder-sync)
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.